[Partner technologiczny i AI]

Podnieś poziom bezpieczeństwa swoich aplikacji i infrastruktury

Audytujemy Twój kod i infrastrukturę i testujemy Twoje zabezpieczenia w realnych warunkach. Potem przekazujemy Ci plan naprawczy z priorytetami i szacowanym czasem każdej poprawki.
Usunięte podatności, potwierdzone raportem z audytu weryfikacyjnego
150+ audytów bezpieczeństwa i testów penetracyjnych za nami
5 inżynierów bezpieczeństwa aplikacji, z zapleczem 140+ seniorów w zespołach technicznych
Dwóch konsultantów Galadrim podczas przeglądu przy laptopie
+800 organizacji powierza nam swoje projekty technologiczne i AI
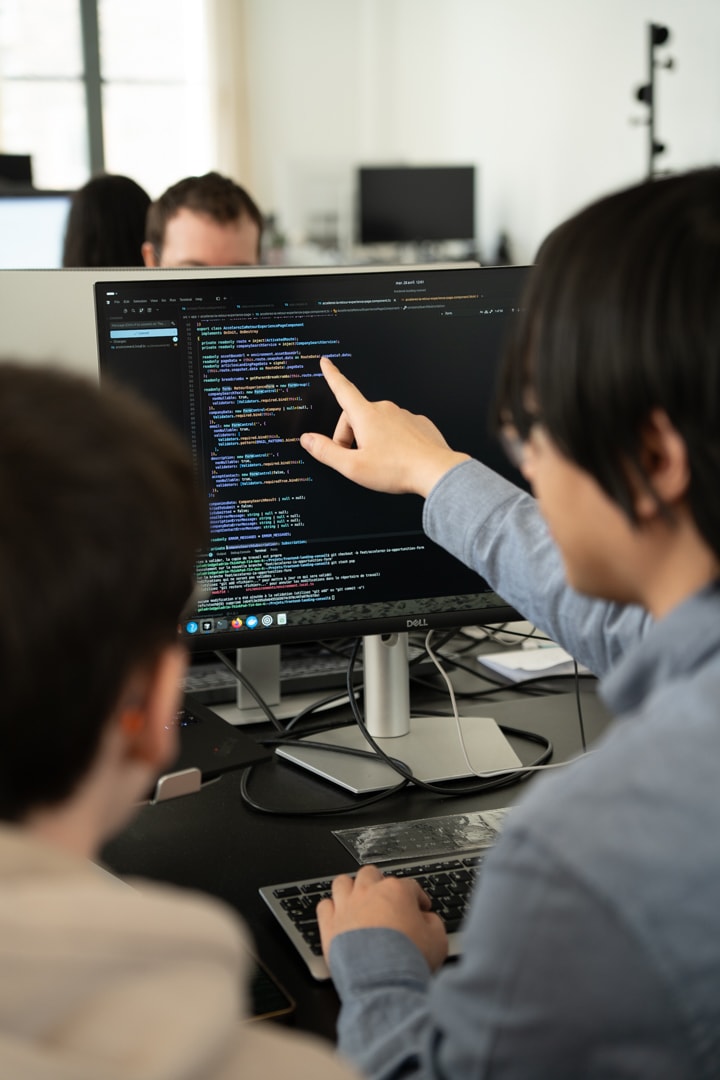
Dwóch inżynierów Galadrim podczas przeglądu kodu
Kod, konfiguracje chmury i metody ataków zmieniają się nieustannie. Nawet najstaranniej zbudowane aplikacje prędzej czy później mają martwe punkty. Żeby stale podnosić poziom bezpieczeństwa, nie wystarczy, że ktoś z zewnątrz wskaże Twoje podatności. Kluczowe jest to, żebyś dostał konkretne środki i jasne priorytety, jak je usunąć.
Robin BaraudHead of Cybersecurity
[Nasza oferta]

Mierzymy realny poziom bezpieczeństwa Twoich aplikacji i infrastruktury, usuwamy luki i potwierdzamy, że zniknęły.

Audyt bezpieczeństwa aplikacji

Audyt bezpieczeństwa aplikacji

Analizujemy Twój kod i jego konfigurację: uwierzytelnianie, uprawnienia dostępu, ekspozycję danych, sekrety i zależności. Z dostępem do kodu źródłowego lub bez - Ty decydujesz.
Test penetracyjny

Test penetracyjny

Przeprowadzamy kontrolowany atak na Twoją aplikację webową, API, aplikację mobilną lub sieć - w zakresie uzgodnionym z Tobą. Każdą wykorzystaną podatność dokumentujemy dowodem jej realnego wpływu.
Audyt infrastruktury chmurowej

Audyt infrastruktury chmurowej

Przeglądamy architekturę i konfigurację Twoich środowisk chmurowych. Sprawdzamy tożsamości, segmentację sieci, szyfrowanie i hardening - zgodnie z CIS Benchmarks.
Naprawa podatności i audyt weryfikacyjny

Naprawa podatności i audyt weryfikacyjny

Luki usuwa Twój zespół albo nasz. Potem audyt weryfikacyjny sprawdza, czy zniknęły, i potwierdza to na piśmie.
Ciągła ochrona i reagowanie na incydenty

Ciągła ochrona i reagowanie na incydenty

Utrzymujemy dla Ciebie zaporę aplikacyjną i regularnie raportujemy, na jakie zagrożenia jesteś wystawiony.
[Nasze wsparcie]

Jak mierzymy i usuwamy Twoje podatności

  • Zakres
    Etap 01

    Zakres

    Jeszcze przed podpisaniem umowy ustalamy z Tobą zakres, sposób dostępu i harmonogram.
  • Audyt
    Etap 02

    Audyt kodu i test penetracyjny

    Oba obszary prowadzimy równolegle. Audytorzy pochodzą spoza zespołu, który zbudował aplikację. Podatności zgłaszamy Ci na bieżąco, w trakcie audytu.
  • Raporty
    Etap 03

    Raporty z audytu

    Opisujemy każdą podatność, klasyfikujemy ją według standardu CVSS i podajemy szacowany czas naprawy.
  • Omówienie
    Etap 04

    Omówienie

    Na spotkaniu podsumowującym przedstawiamy wyniki Twojemu zespołowi technicznemu i zarządowi. Raport przekładamy na plan działań, który dostosuje Twoje systemy do zaleceń ANSSI.
  • Naprawa
    Etap 05

    Naprawa podatności i audyt weryfikacyjny

    Luki usuwa Twój zespół albo nasz. Potem audyt weryfikacyjny sprawdza, czy zniknęły, i potwierdza to raportem.
01/05
[Nasz zespół]

Inżynierowie bezpieczeństwa aplikacji z zapleczem zespołów technicznych Galadrim

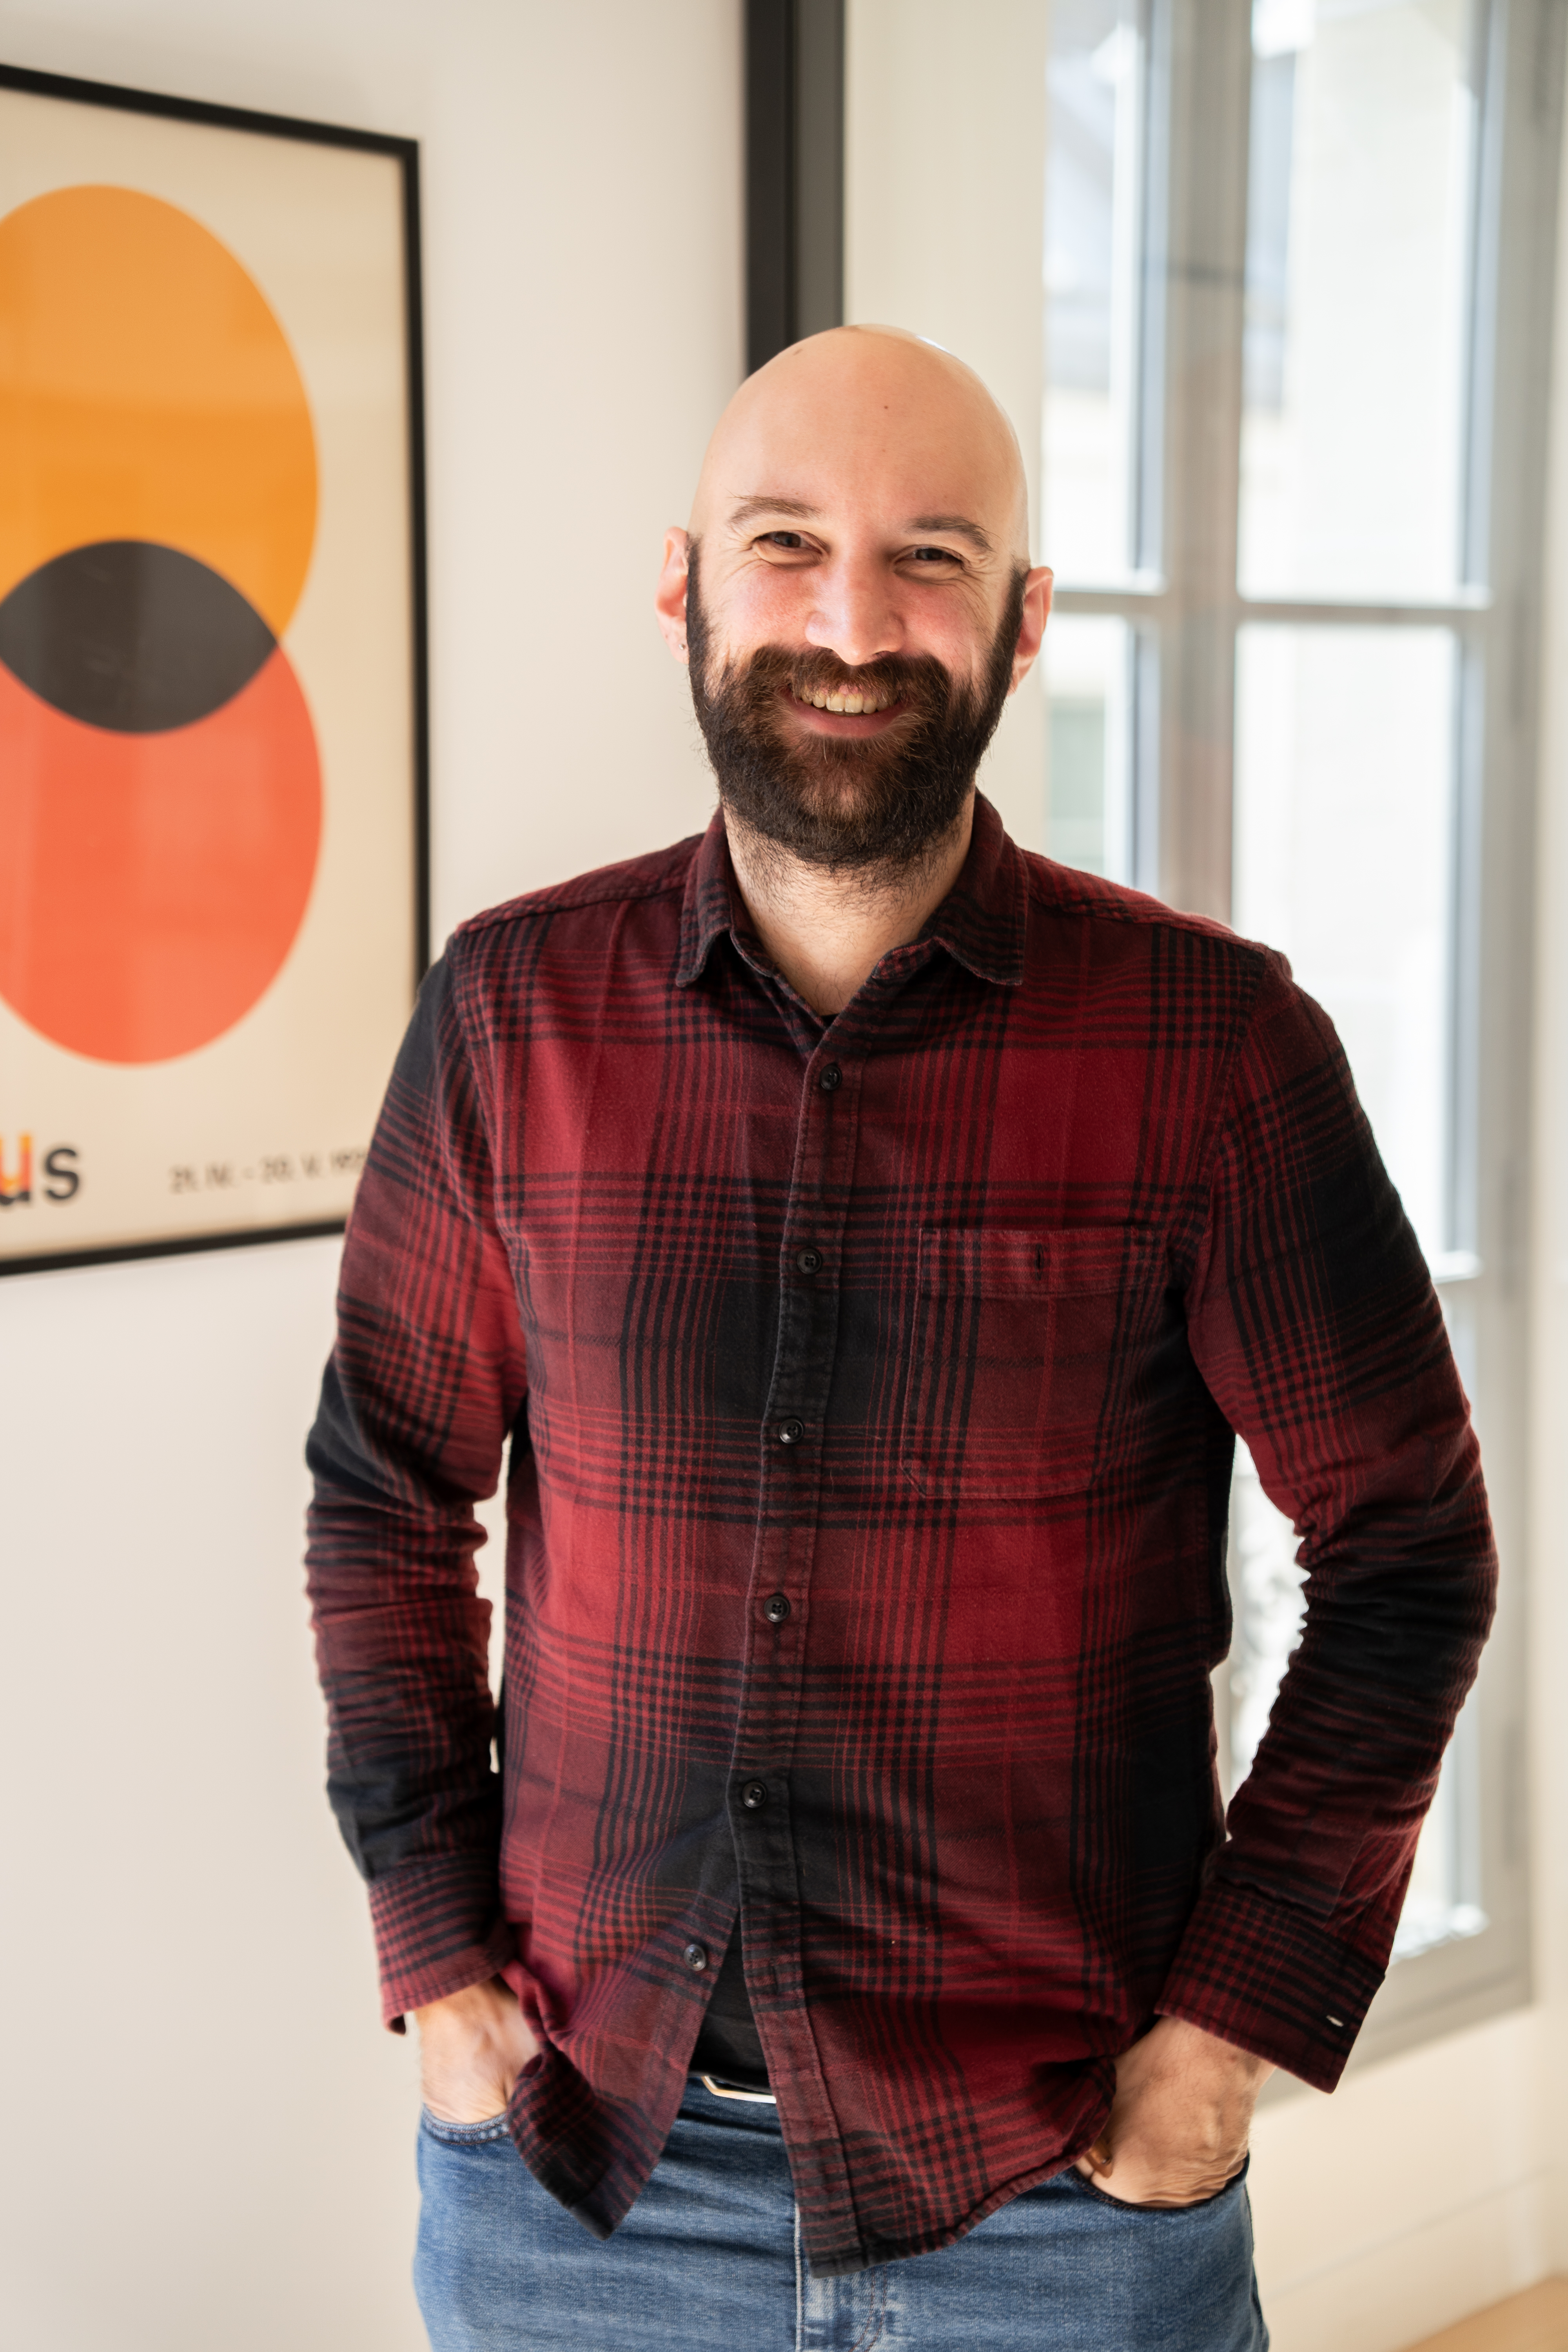
Robin Baraud
Robin Baraud Partner i Head of Cybersecurity
Były Solution Architect z przygotowaniem w programowaniu niskopoziomowym i cyberbezpieczeństwie. Odpowiada za ofertę bezpieczeństwa Galadrim, jako kierownik audytu ustala zakres każdego projektu i sprawdza raporty przed wysyłką.
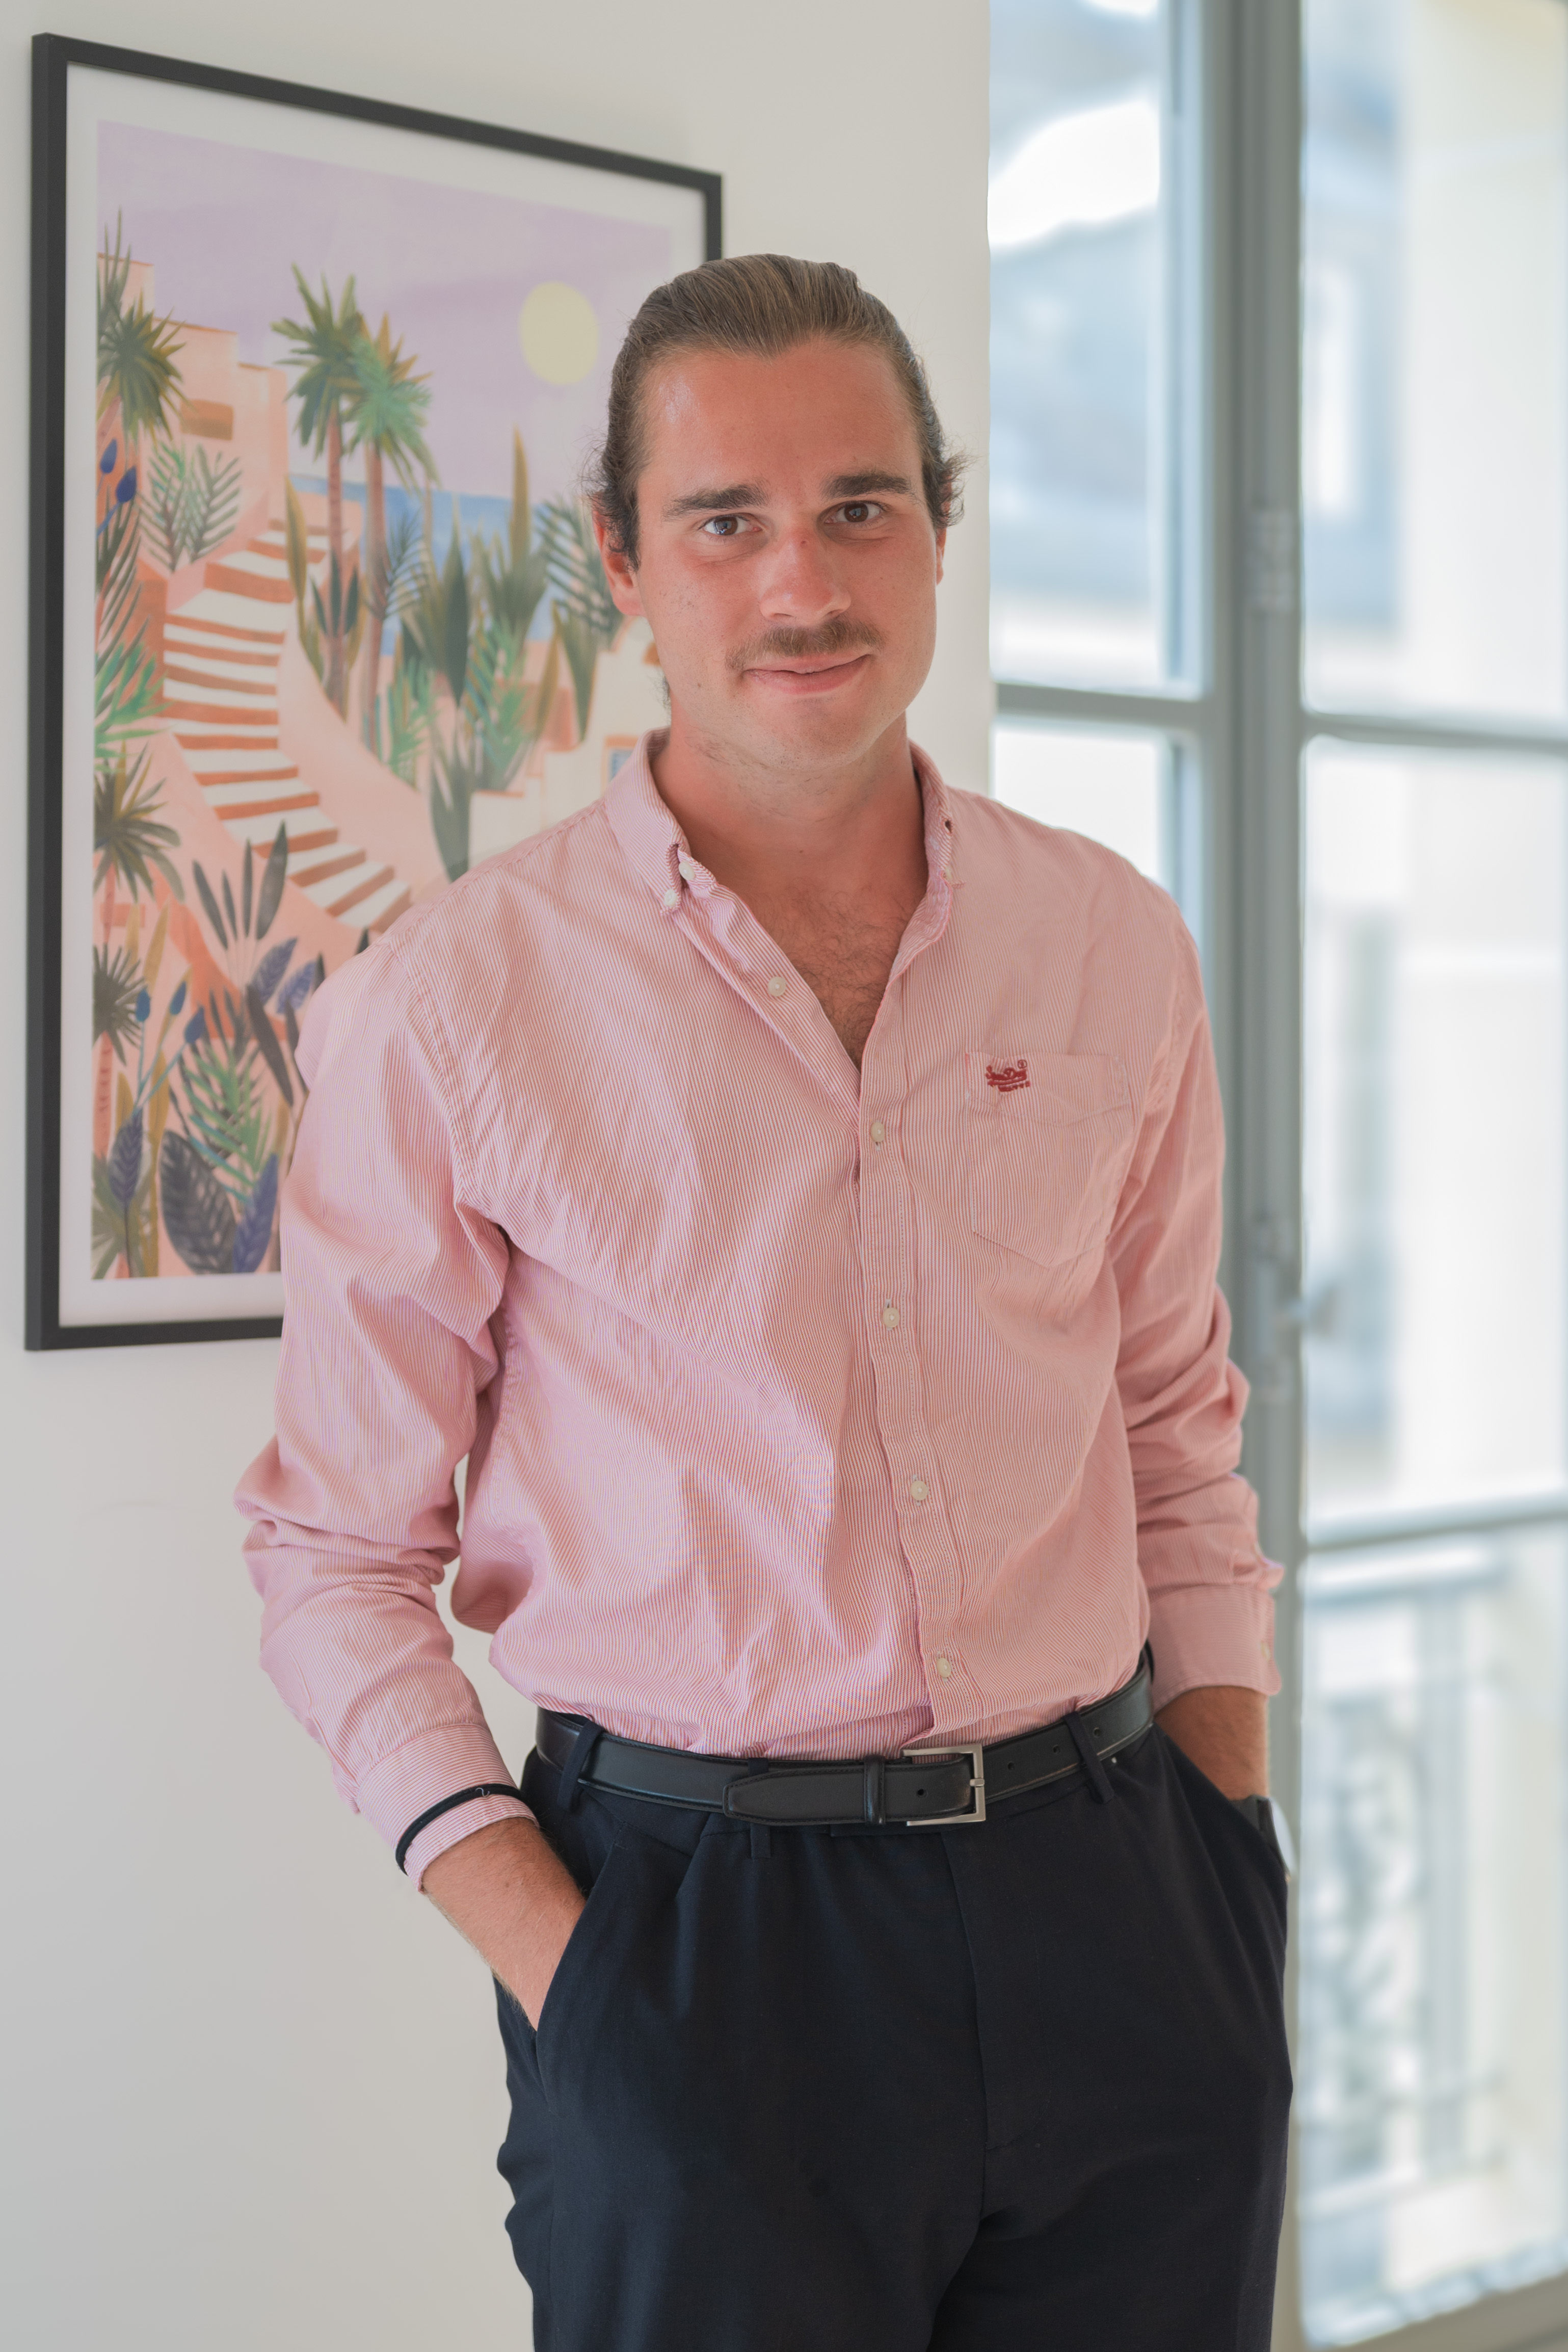
Benjamin Drighès
Benjamin Drighès Partner i CTO Data & AI
Były doradca we francuskim Urzędzie ds. Rynków Finansowych (AMF). Prowadzi komitet bezpieczeństwa Galadrim i kieruje audytami kodu w naszych projektach AI - aż do sprawdzenia, że każda krytyczna luka została usunięta.
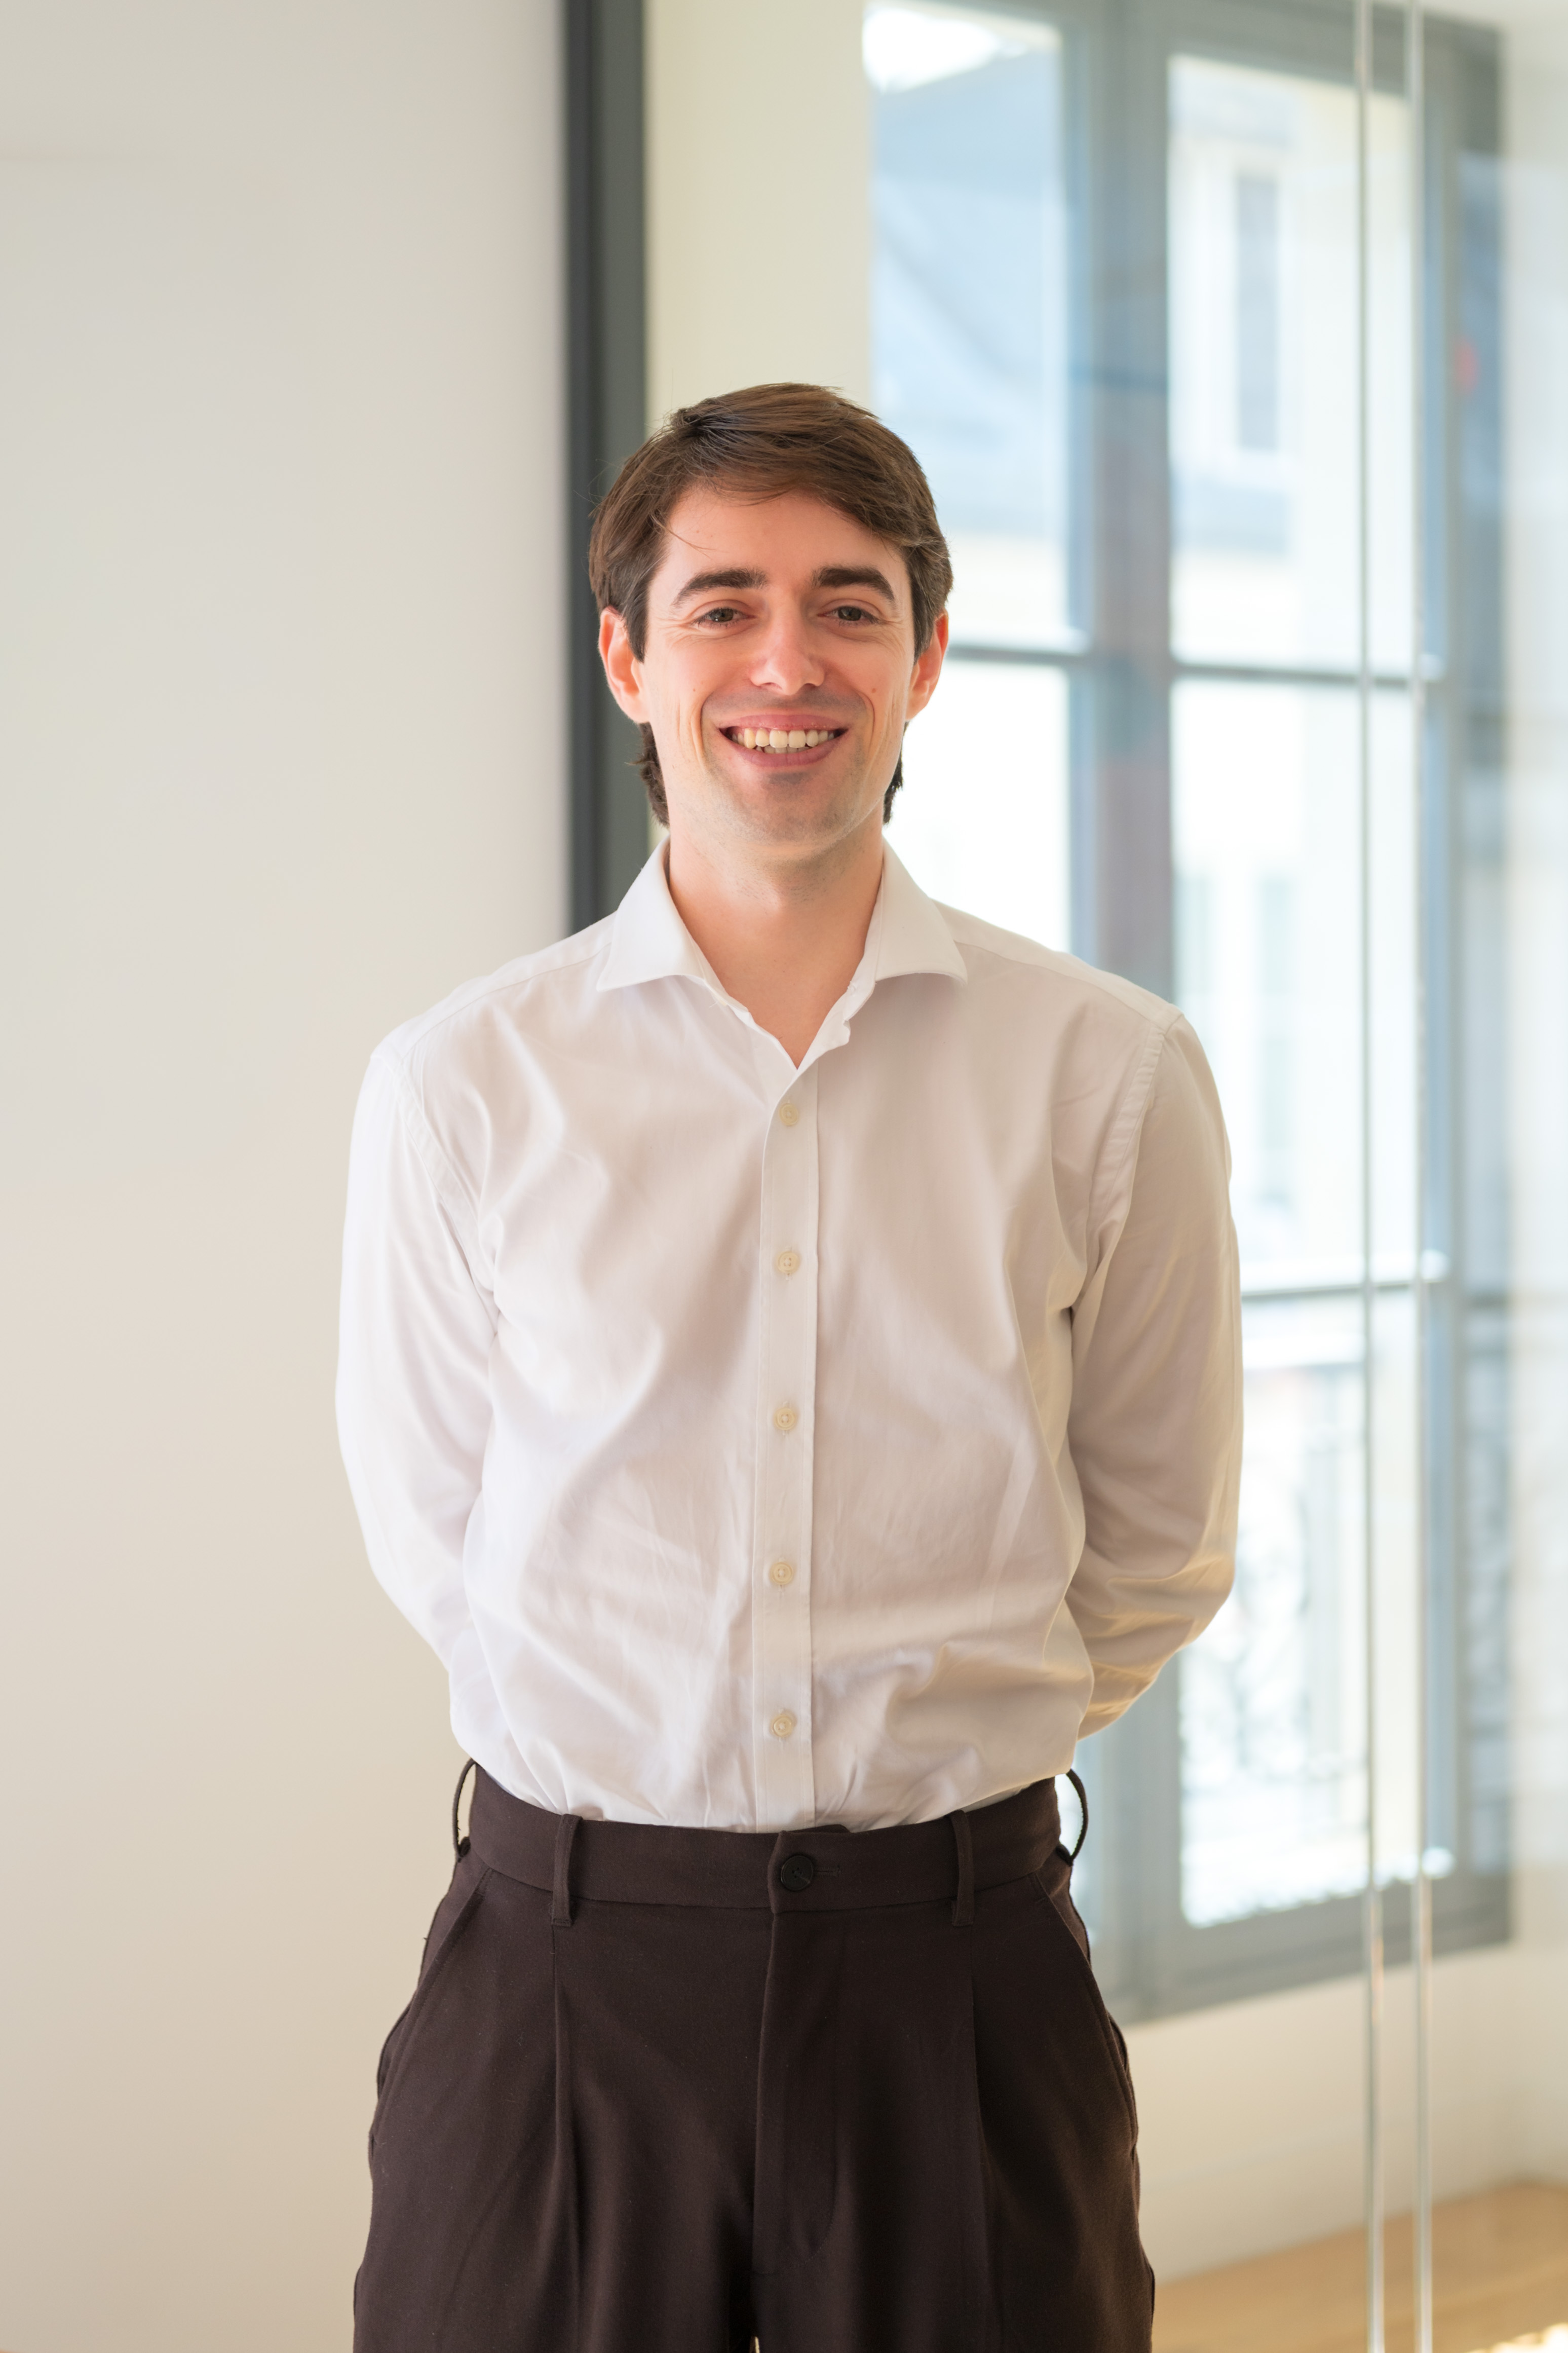
Surya Ambrose
Surya Ambrose Head of Engineering
Przez cztery i pół roku był Engineering Managerem w fintechu nadzorowanym przez AMF. Wyznacza standardy inżynierskie Galadrim i kontroluje dostęp naszych zespołów do środowisk klientów.
Baptiste Vilboux
Baptiste Vilboux Lead Developer
Prowadzi proces certyfikacji ISO 27001 w Galadrim. Wcześniej przez ponad rok kierował modernizacją systemu legacy zrzeszenia 900 aptek - bez przerywania jego działania.
Julien Schmitt
Julien Schmitt Inżynier AI
Członek komitetu bezpieczeństwa Galadrim. Zajmuje się zarządzaniem sekretami i dostępami w naszych projektach.
[Realizacje]

Powierzyli nam cyberbezpieczeństwo swoich najbardziej wrażliwych aplikacji

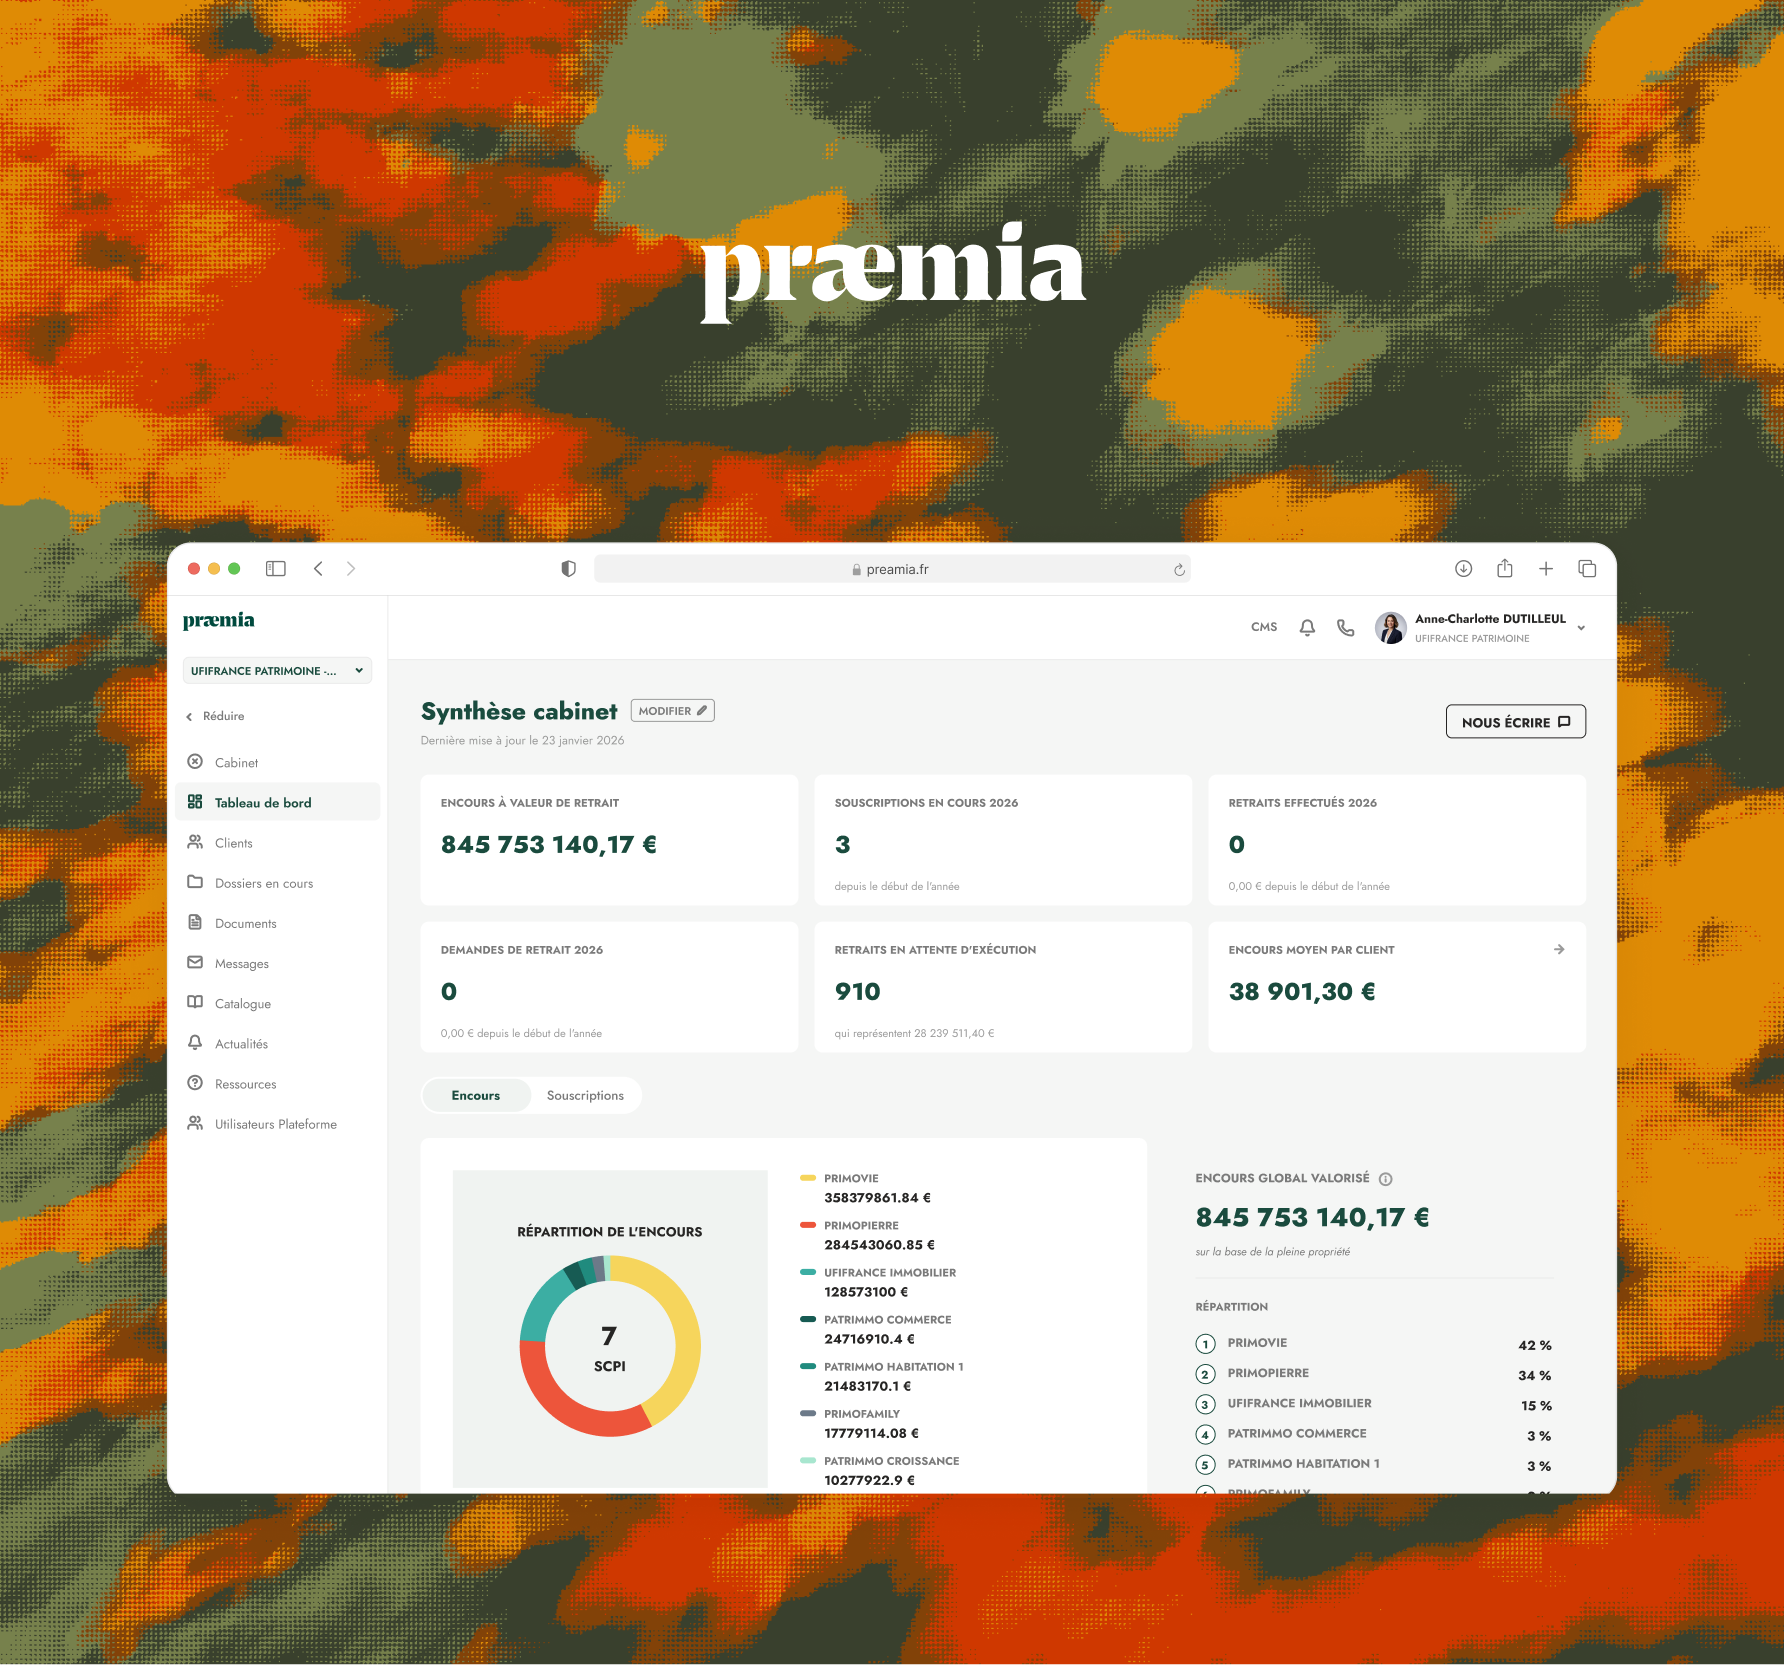
Zarządzanie majątkiemPraemia REIM

Extranet firmy zarządzającej aktywami o wartości 33 mld € zweryfikowany niezależnym pentestem

Praemia REIM daje doradcom majątkowym wgląd w cały cykl życia inwestycji ich klientów w fundusze SCPI: aktywa, subskrypcje, podatki i prowizje. Zaprojektowaliśmy i zbudowaliśmy ten extranet: uwierzytelnianie z kilkoma strategiami, w tym firmowym SSO, uprawnienia egzekwowane po stronie serwera, sekrety szyfrowane w pipeline wdrożeniowym i cztery odizolowane środowiska. Klient zlecił wyspecjalizowanej firmie test penetracyjny, a potem audyt weryfikacyjny. Oba zakończyły się najwyższą oceną bezpieczeństwa w skali tej firmy.
33 mld €aktywów pod zarządzaniem
61monitorowanych funduszy
Najwyższy poziomw zewnętrznym audycie weryfikacyjnym
Praemia REIM Logo
TelekomunikacjaIliad

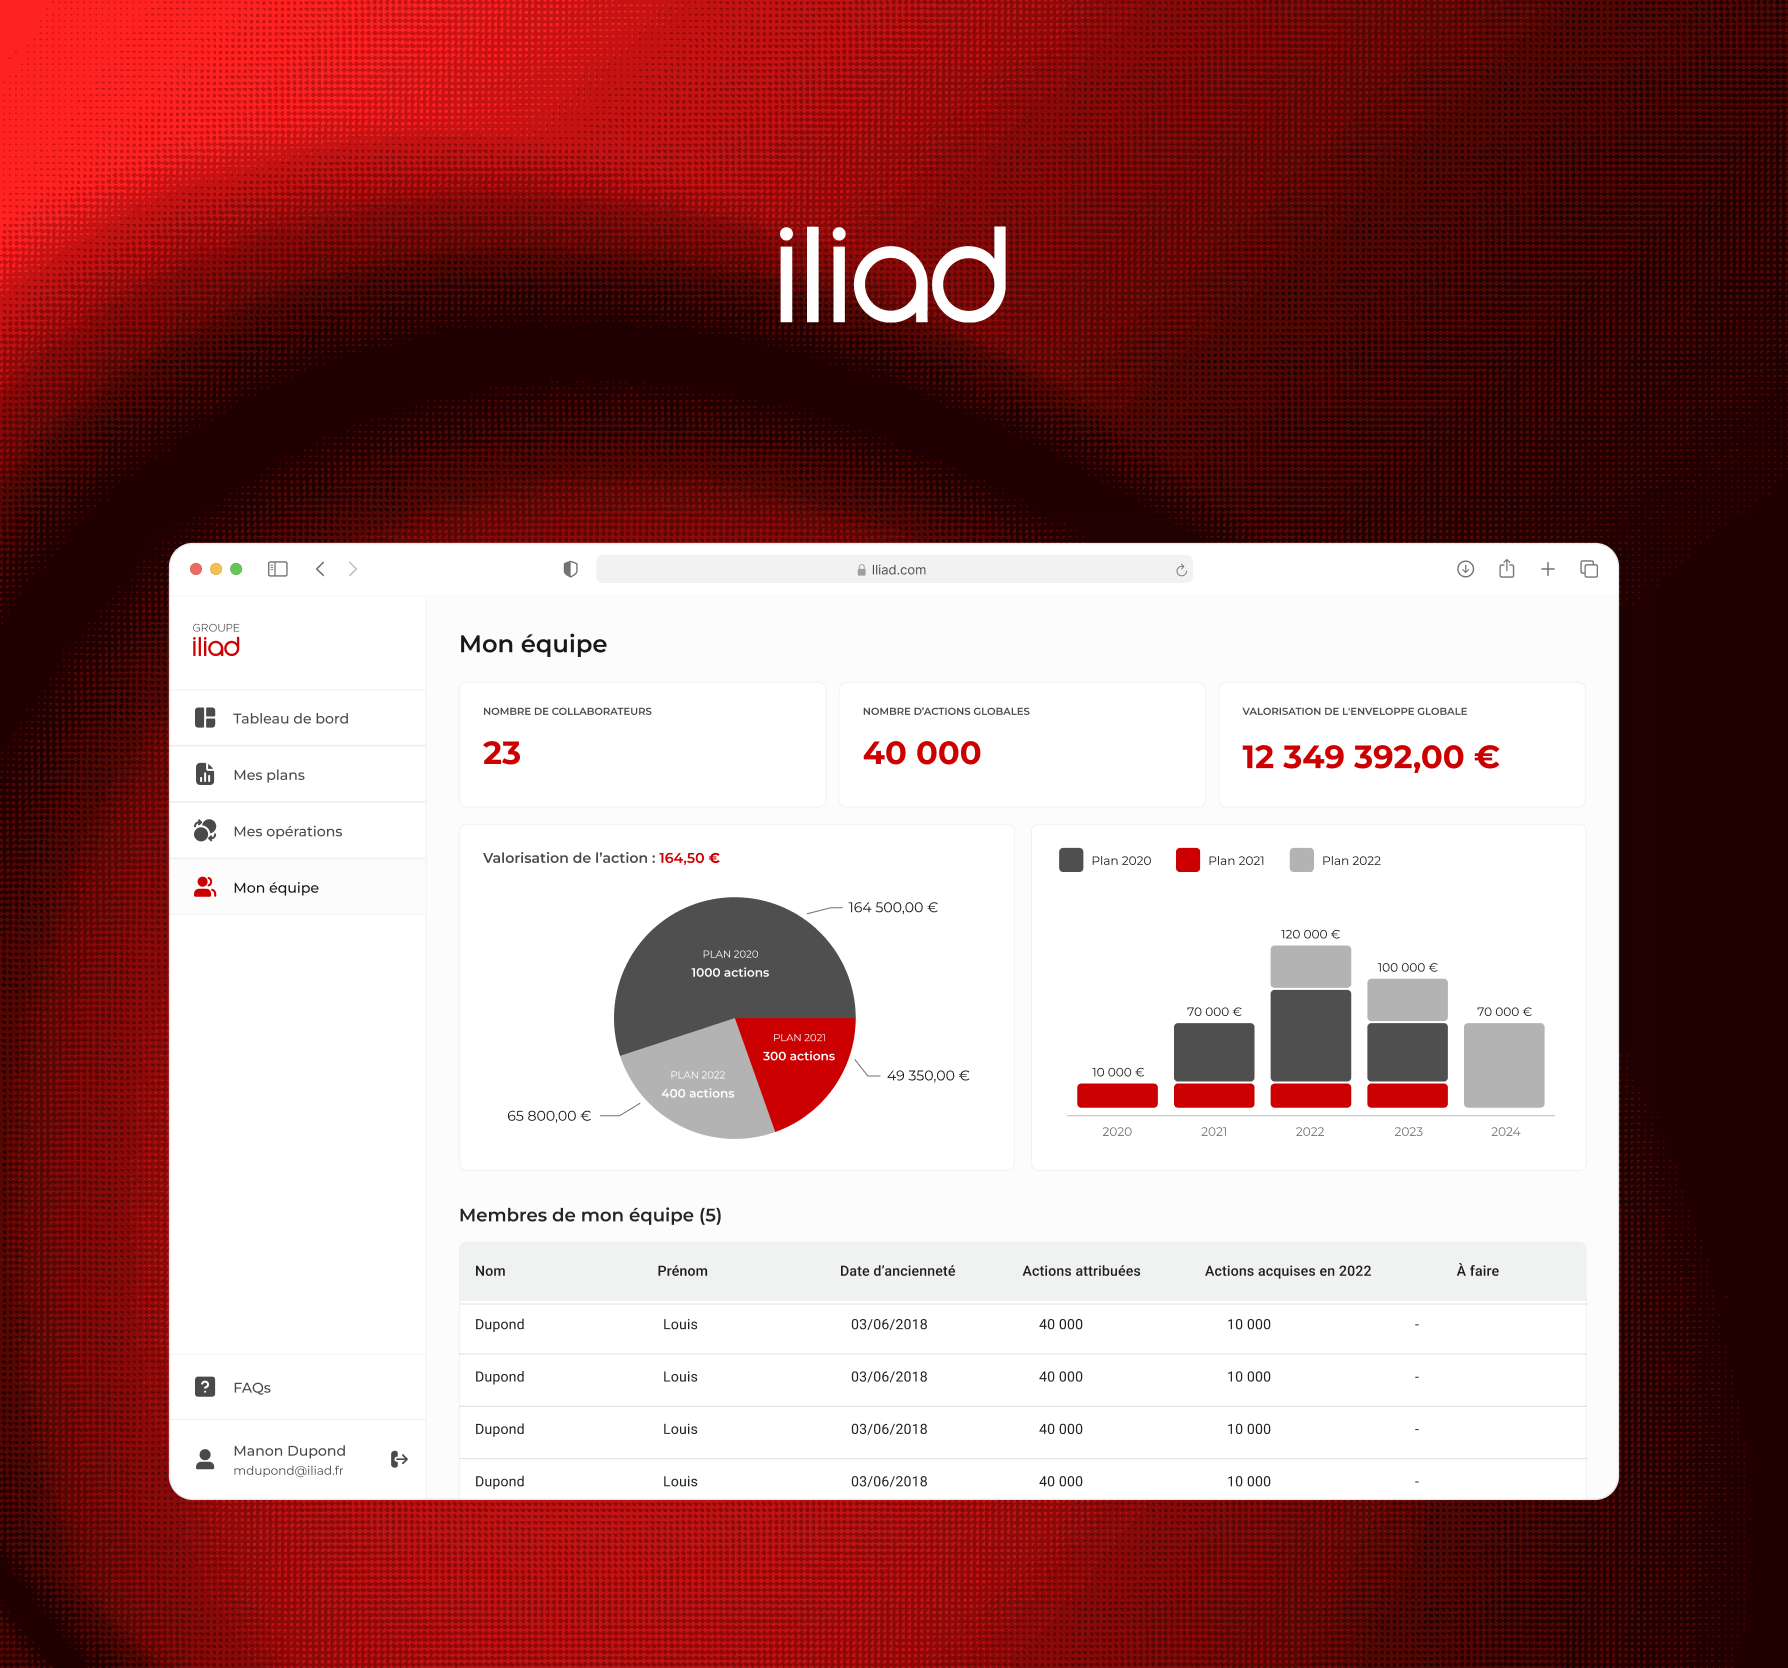
Wgląd w wynagrodzenia i bezpłatne akcje dla 12 000 pracowników - przy ścisłej kontroli dostępu

Iliad, właściciel operatora Free, chciał dać każdemu pracownikowi wgląd w łączne wynagrodzenie, świadczenia socjalne i plan przydziału bezpłatnych akcji. Zbudowaliśmy dwie aplikacje oparte na precyzyjnym modelu ról. To on określa, co może zobaczyć każdy pracownik, specjalista HR i administrator. Przez platformę przechodzą też dokumenty prawne dotyczące zbycia akcji.
12 000użytkowników
+1 mlnwierszy danych
2osobne aplikacje
Iliad Logo
FarmacjaLeadersanté

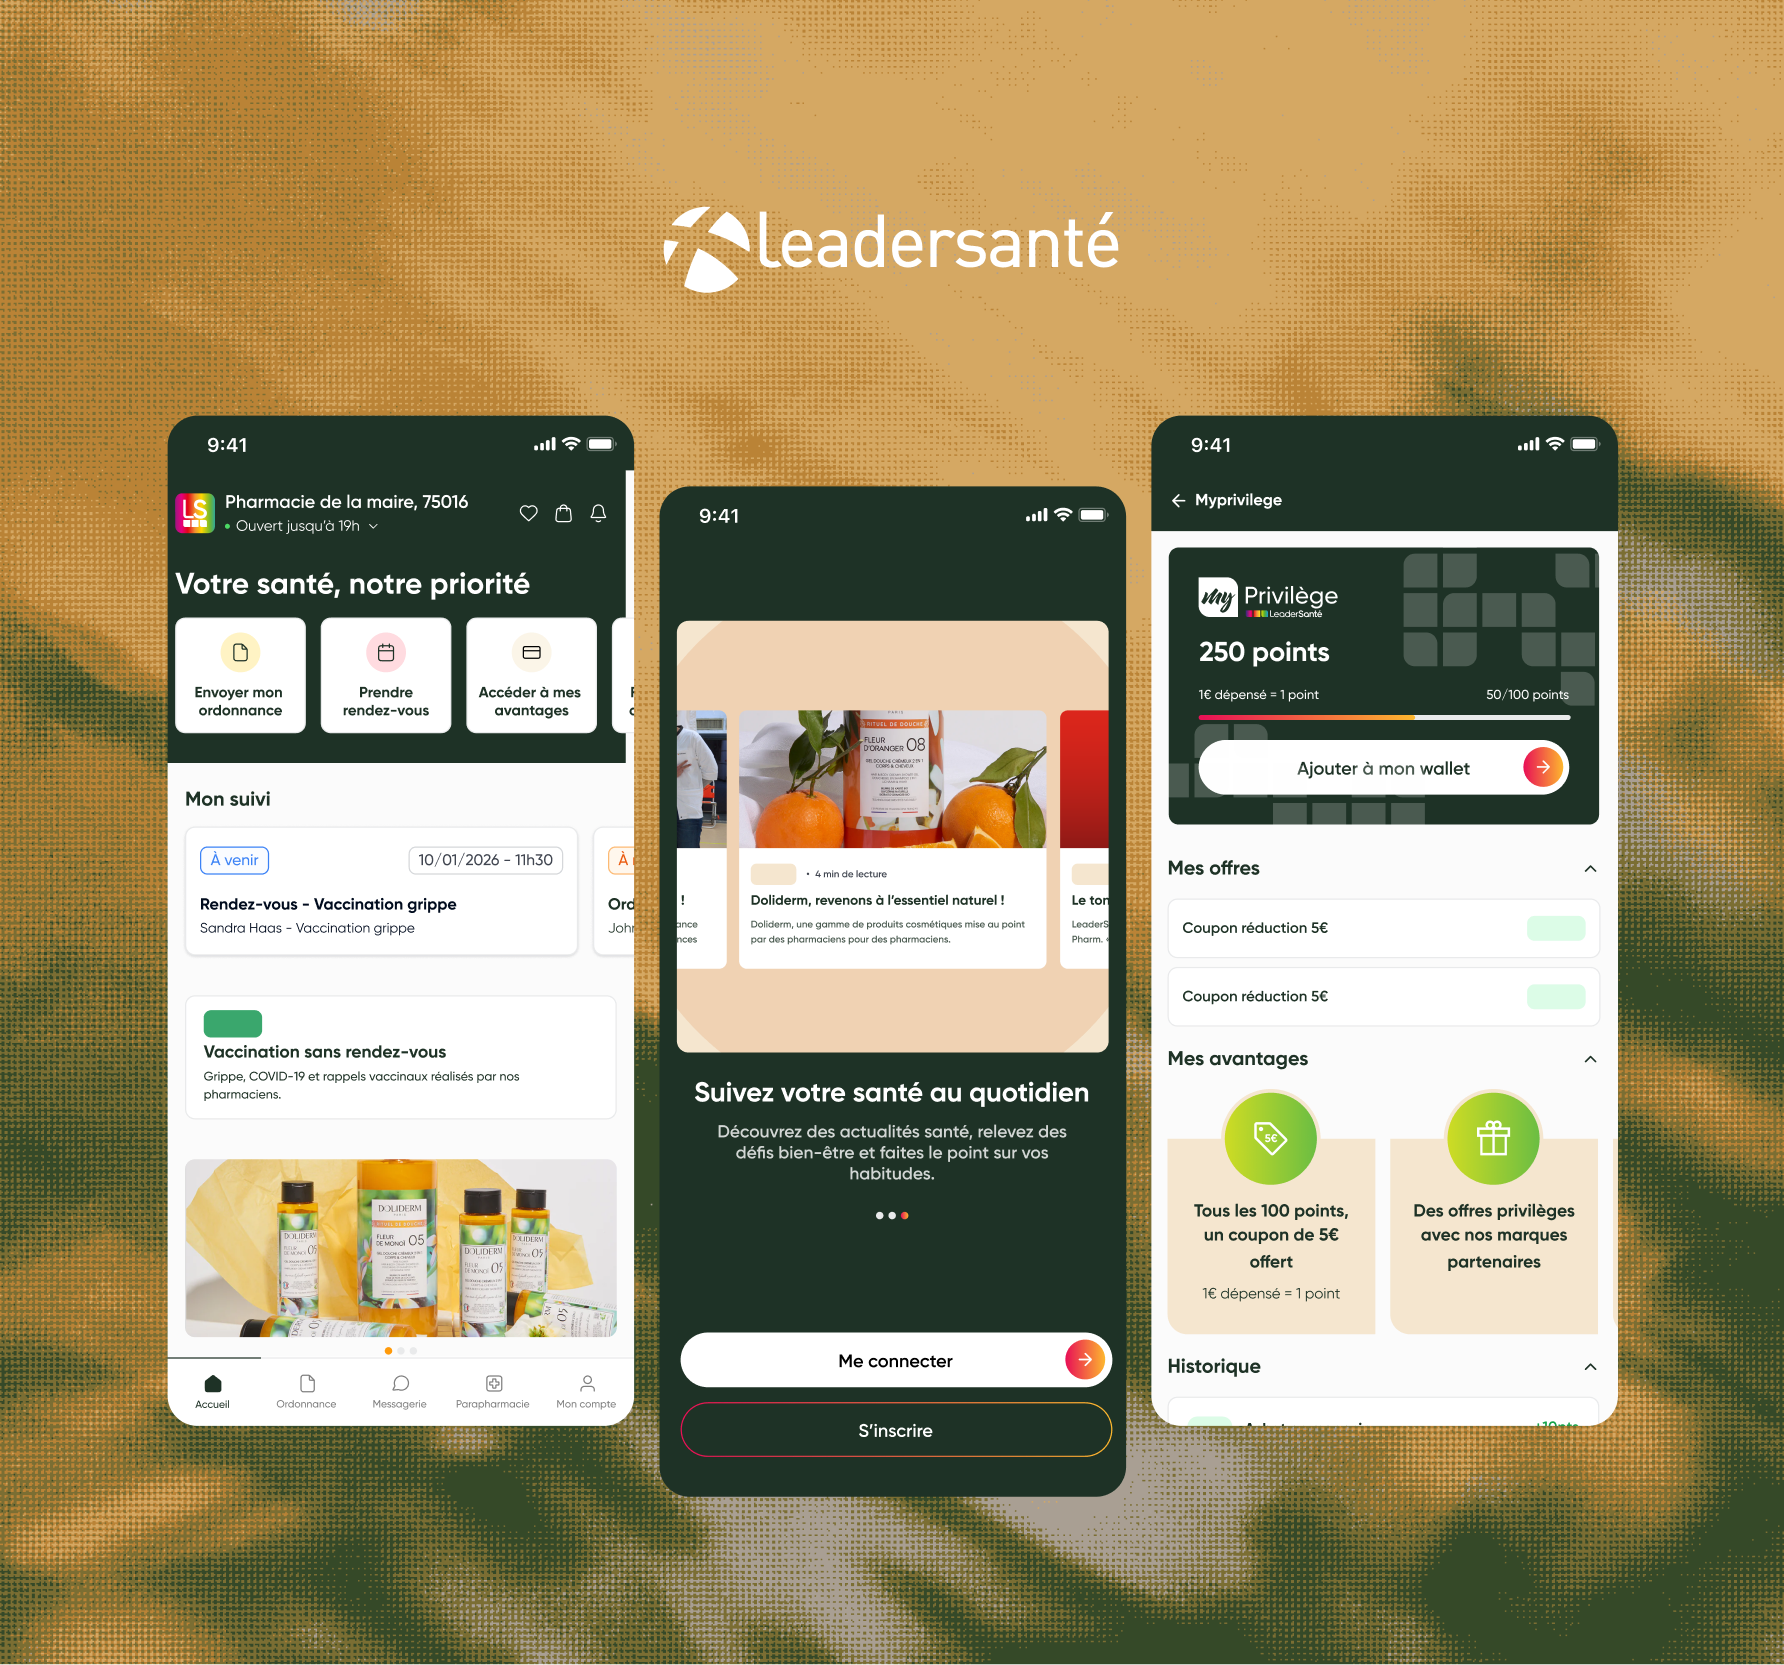
Centralizacja tożsamości i uprawnień dostępu w zrzeszeniu 900 aptek

Zespoły Leadersanté pracowały w około dwudziestu aplikacjach biznesowych - każda z osobnym loginem. Zbudowaliśmy dla zrzeszenia portal pojedynczego logowania (SSO). Łączy się z nim każda aplikacja satelitarna, a tożsamościami i uprawnieniami zarządza się w jednym miejscu. Cały ekosystem działa w środowisku certyfikowanym do przechowywania danych medycznych.
900+aptek w zrzeszeniu
~20aplikacji za jednym logowaniem
8 latnieprzerwanego wsparcia
Leadersanté Logo
ObserwowalnośćDatadog

Monitoring komponentu bezpieczeństwa sieci w katalogu integracji amerykańskiego producenta oprogramowania

Datadog, platforma do monitorowania i analizy infrastruktury chmurowej, chciał wprowadzić do swojego ekosystemu metryki z Calico. To komponent open source, który odpowiada za routing, kontrolę dostępu sieciowego i egzekwowanie polityk bezpieczeństwa w kontenerach Kubernetes. Zbudowaliśmy agenta zbierającego dane w Pythonie wraz z pokryciem testami, pracując po angielsku z zespołami Datadog. Kod trafił następnie do głównego repozytorium Core Datadog.
10k+użytkowników integracji
2,7 mld $przychodów w 2024 roku
Datadog Logo
[Dlaczego Galadrim?]

Dlaczego warto współpracować z naszym zespołem cyberbezpieczeństwa?

Audytorzy, którzy potrafią naprawiać

Firma audytorska kończy pracę na raporcie. Nasi audytorzy to inżynierowie oprogramowania: każdą lukę wyceniamy w czasie potrzebnym na poprawkę. Nasze zespoły developerskie ją usuwają, a potem audyt weryfikacyjny to potwierdza.

Ścisły podział ról

Audyt aplikacji - także tej zbudowanej przez Galadrim - prowadzą inżynierowie spoza projektu. Każdy raport przed wysyłką sprawdza drugi audytor.

Te same wymagania bezpieczeństwa stosujemy we własnych projektach

Nasze repozytoria przechodzą przeglądy kodu, automatyczne wykrywanie podatnych zależności i wewnętrzny program audytów. To, co dostarczamy, regularnie przechodzi testy penetracyjne, które nasi klienci zlecają zewnętrznym firmom.

Własne badania nad bezpieczeństwem

Nasz zespół prowadzi niezależne badania - aż po publikację nieznanych wcześniej podatności i ich skoordynowane usuwanie z producentami oprogramowania. Twoje zabezpieczenia testujemy metodami badań ofensywnych.

Wspieramy Cię w zabezpieczaniu aplikacji i infrastruktury - od testu penetracyjnego po zweryfikowaną naprawę.

Porozmawiaj z ekspertem
[FAQ]

Najczęstsze pytania naszych klientów

Ty decydujesz. Z dostępem do kodu audyt w tym samym czasie obejmuje większy obszar. W trybie black box test odtwarza warunki ataku z zewnątrz. Oba tryby oferujemy w każdym projekcie, a wybór zapada na etapie ustalania zakresu.
Typowy projekt łączy audyt kodu i test penetracyjny i trwa od 5 do 10 dni - zależnie od liczby aplikacji i głębokości testu. Zakres ustalamy z Tobą przed podpisaniem umowy.
Podsumowanie dla zarządu, a potem opis każdej podatności z klasyfikacją według standardu CVSS, dowodem wpływu i szacowanym czasem naprawy. Do tego plan działań dostosowujących do zaleceń ANSSI oraz model ryzyka.
Tak. Audyt prowadzą inżynierowie spoza projektu, a raporty sprawdza drugi audytor. Jeśli Twój ubezpieczyciel lub klient wymaga audytora całkowicie niezależnego od naszej firmy, otwarcie Ci to powiemy i wskażemy odpowiedniego partnera.
Tak. Przeglądamy architekturę i konfigurację Twoich środowisk AWS, Azure, GCP lub OVH: zarządzanie tożsamościami, segmentację sieci, przechowywanie danych, szyfrowanie i hardening zgodnie z CIS Benchmarks.
Twój zespół albo nasz. Raport przygotowujemy tak, żeby mógł z niego skorzystać każdy wykonawca. Jeśli powierzysz nam naprawę, przeprowadzą ją nasi inżynierowie.
Wspieramy techniczną stronę dostosowania - regularnymi audytami i szkoleniami dla Twojego zespołu. Samą certyfikację prowadzi akredytowana jednostka certyfikująca.
Obowiązuje nas poufność: nie wymieniamy publicznie żadnego audytu, nawet anonimowo. Ty możesz liczyć na tę samą dyskrecję.
Do Ciebie. Raporty, dowody wpływu i dokumentacja należą do Ciebie z każdym przekazaniem. Przeniesienie praw zapisujemy w umowie od samego początku.
Każdy projekt wyceniamy według zakresu, sposobu dostępu i wybranej głębokości testu. Opisz nam swoją sytuację - w ciągu 24 h wrócimy z pierwszą oceną.
[Kontakt]

Masz projekt?

Pracujemy z klientami każdego rodzaju, we wszystkich branżach. Niezależnie od tego, czy prowadzisz własną firmę, czy kierujesz dużą organizacją, dobierzemy zespół odpowiadający Twoim potrzebom.

Zaufało nam już ponad 800 firm

Twoje zapytanie

Odezwiemy się w ciągu godziny.