Spisujemy Twoje systemy AI, klasyfikujemy je zgodnie z unijnym rozporządzeniem i prowadzimy ich dostosowanie techniczne. Stronę prawną zapewniamy razem z partnerską kancelarią.
Obowiązki przejrzystości obowiązują od 2 sierpnia 2026 r., wymogi dla systemów wysokiego ryzyka - od 2 grudnia 2027 r.
Do 35 mln euro lub 7% światowego obrotu za naruszenie przepisów
40 inżynierów AI i zespół cyberbezpieczeństwa, wspierani przez kancelarię prawną
Ponad 800 dużych organizacji, średnich i małych firm oraz instytucji publicznych powierza nam swoje projekty technologiczne i AI
[Cztery poziomy ryzyka]
AI Act klasyfikuje każdy Twój system - i od tego zależą Twoje obowiązki
Rozporządzenie nie działa hurtowo. Klasyfikuje każdy system według tego, do czego jest używany, a to ten poziom wyznacza zarówno obowiązki, jak i termin. To pierwsze pytanie, na które trzeba odpowiedzieć - zanim ruszy jakakolwiek praca.
Niedopuszczalne ryzyko - takie zastosowanie jest zakazane
Scoring społeczny, wykorzystywanie słabości danej osoby, rozpoznawanie emocji w pracy lub w szkole, predykcyjne działania policji wobec konkretnych osób, nieukierunkowane pozyskiwanie wizerunków twarzy: te praktyki są zakazane od 2 lutego 2025 r., a 2 grudnia 2026 r. dochodzą do nich dwa kolejne zakazy. To jedyny poziom, za który grozi kara do 35 mln euro lub 7% światowego obrotu.
Dotyczy Cię, jeśli któreś z Twoich narzędzi ocenia ludzi albo wnioskuje o ich stanie emocjonalnym.
Wysokie ryzyko - najbardziej wymagające zasady
Rekrutacja i zarządzanie pracownikami, scoring kredytowy, wycena ubezpieczeń, edukacja, biometria, infrastruktura krytyczna, dostęp do podstawowych usług: w tych obszarach załącznik III wymaga zarządzania ryzykiem, jakości danych, dokumentacji technicznej, rejestrowania zdarzeń, nadzoru człowieka, solidności i cyberbezpieczeństwa. Digital Omnibus przesunął te obowiązki na 2 grudnia 2027 r., a w przypadku AI wbudowanej w produkt już objęty regulacjami - na 2 sierpnia 2028 r.
Dotyczy Cię, jeśli na którymś z Twoich systemów opiera się decyzja ważna dla konkretnej osoby - zatrudnienie, kredyt, dostęp do usługi.
Ograniczone ryzyko - przejrzystość wymagana już dziś
Chatbot musi informować, że jest maszyną, wygenerowana treść musi mieć oznaczenie odczytywalne maszynowo, a deepfake musi być wyraźnie oznaczony. Te obowiązki z art. 50 obowiązują od 2 sierpnia 2026 r. Systemy generatywne, które były już wtedy na rynku, mają czas na wdrożenie oznaczania do 2 grudnia 2026 r. Za naruszenie grozi kara do 15 mln euro lub 3% światowego obrotu.
Dotyczy Cię, jeśli korzystasz z chatbota, asystenta głosowego lub generatora treści.
Minimalne ryzyko - brak własnych obowiązków, ale dwie zasady i tak obowiązują
Na tym poziomie mieści się zdecydowana większość zastosowań: wyszukiwanie w dokumentach, wsparcie w pisaniu tekstów, wewnętrzna klasyfikacja. Nie wiążą się z nim żadne szczególne obowiązki, ale dwie zasady obowiązują przekrojowo - kompetencje Twoich zespołów w zakresie AI, które art. 4 każe Ci wspierać od lutego 2025 r., oraz RODO, gdy tylko w procesie pojawiają się dane osobowe.
Dotyczy Cię, jeśli Twoje zespoły na co dzień pracują z ChatGPT, Claude, Copilot lub Mistral.
Przesunięcie obowiązków dla systemów wysokiego ryzyka na grudzień 2027 r. odebrano jako chwilę oddechu. I jest nią - ale dla kalendarza, nie dla pracy. Inwentaryzacja systemów, określenie ról i uporządkowanie dokumentacji zajmują kilka miesięcy, a nic nie da się zacząć, dopóki nikt nie wie, co naprawdę działa w firmie. Organizacje, które biorą się za to teraz, przy okazji likwidują martwy punkt, który AI Act tylko uwidacznia: narzędzia AI, które zespoły wdrożyły bez wiedzy zarządu.
Benjamin DrighèsPartner i CTO Data & AI
[Nasze wsparcie]
Od mapy Twoich systemów po udokumentowaną zgodność
Sześć usług - do wyboru osobno lub jako kolejne etapy. Część techniczna to nasza specjalność. Część prawną prowadzimy z partnerską kancelarią, a Ty masz jedną osobę kontaktową.
Mapowanie systemów i audyt zgodności
Spisujemy wszystkie systemy AI działające w Twojej firmie - także te wbudowane w oprogramowanie Twoich dostawców i te, z których zespoły korzystają bez wiedzy działu IT. Każdy z nich klasyfikujemy: określamy poziom ryzyka i Twoją rolę - dostawcy lub podmiotu stosującego. Raport luk pokazuje, jak daleko jest Twoja obecna sytuacja od tego, czego wymaga rozporządzenie.
Dostosowanie techniczne
Wdrażamy to, czego rozporządzenie wymaga od samego systemu: rejestrowanie decyzji, punkt nadzoru człowieka, środki zapewniające solidność i cyberbezpieczeństwo, zarządzanie ryzykiem oraz hosting w UE, gdy wymaga tego wrażliwość danych.
Dokumentacja, rejestr i zarządzanie AI
Przygotowujemy dokumentację techniczną, deklarację zgodności i wymagane rejestry - w tym uzasadnienie do zgłoszenia w unijnej bazie danych, gdy system z załącznika III zostaje wyłączony z kategorii wysokiego ryzyka. Wdrażamy też zasady zarządzania, dzięki którym te dokumenty pozostają aktualne: role, komitet, przegląd przy każdej istotnej zmianie.
Strona prawna z naszą partnerską kancelarią
Określenie Twojej roli w rozumieniu rozporządzenia, powiązanie z RODO, klauzule, które trzeba wprowadzić w umowach z dostawcami modeli, prawa do wytworzonych treści, zasady odpowiedzialności: partnerska kancelaria zajmuje się tymi kwestiami razem z naszymi zespołami. Nie musisz koordynować dwóch wykonawców.
Przepisy się zmieniają: w lipcu 2026 r. Digital Omnibus przesunął terminy, a europejskie normy zharmonizowane pojawiają się etapami. Śledzimy te zmiany i na bieżąco dostosowujemy Twój plan działania i systemy - żebyś nie odkrył rozbieżności za późno.
[Nasza metoda]
Tak doprowadzamy Twoje systemy AI do zgodności
ZAKRES
Etap 01
Ustalenie zakresu prac
Etap 01
Ustalenie zakresu prac
Na warsztacie spotykają się dział IT, IOD, dział prawny i przedstawiciele biznesu. Ustalamy zakres audytu, Twoje własne terminy i systemy, o których już wiadomo. Określamy, co ma powstać w wyniku projektu i jakiej decyzji ma to służyć.
MAPOWANIE
Etap 02
Inwentaryzacja działających systemów
Etap 02
Inwentaryzacja działających systemów
Spisujemy to, co naprawdę działa: rozwiązania tworzone wewnętrznie, komponenty AI wbudowane w kupowane oprogramowanie, wywołania zewnętrznych modeli i narzędzia, które zespoły wdrożyły bez wiedzy działu IT. Każdą pozycję opisujemy według faktycznego zastosowania, a nie nazwy handlowej.
KLASYFIKACJA
Etap 03
Poziom ryzyka i rola
Etap 03
Poziom ryzyka i rola
Dla każdego systemu określamy jego poziom w rozumieniu rozporządzenia oraz Twoją rolę: dostawca, podmiot stosujący, importer czy dystrybutor. To ta klasyfikacja wyznacza Twoje obowiązki i terminy. A zmienia się częściej, niż się wydaje - zwłaszcza gdy produkt jest zbudowany na API modelu.
PLAN DZIAŁANIA
Etap 04
Analiza luk i plan działania
Etap 04
Analiza luk i plan działania
Przygotowujemy raport luk dla każdego systemu i plan działania uporządkowany według terminów regulacyjnych i realnej ekspozycji na ryzyko. Najpierw przejrzystość, bo jest już wymagana, potem wysokie ryzyko - w czasie, który daje przesunięcie terminu na grudzień 2027 r.
WDROŻENIE
Etap 05
Wdrożenie zgodności i dokumentacja
Etap 05
Wdrożenie zgodności i dokumentacja
Wdrażamy wybrane środki techniczne i przygotowujemy dokumentację. Każdy system kończy ten etap z dokumentacją techniczną, rejestrami i działającym punktem nadzoru człowieka.
UTRZYMANIE
Etap 06
Zarządzanie AI i monitoring przepisów
Etap 06
Zarządzanie AI i monitoring przepisów
Pałeczkę przejmuje komitet ds. zarządzania AI - z procedurą przeglądu przy każdej istotnej zmianie, szkoleniami zespołów i monitoringiem przepisów, które wciąż ewoluują.
01/06
[Dlaczego Galadrim?]
Dlaczego warto powierzyć nam zgodność z AI Act?
Inżynierowie AI, nie tylko audytorzy
AI Act to przede wszystkim rozporządzenie techniczne: jakość danych, identyfikowalność, solidność, cyberbezpieczeństwo, nadzór człowieka. Naszych 40 inżynierów AI buduje takie systemy na co dzień - i naprawia to, co wykazał audyt, zamiast tylko to odnotować.
Technika i prawo - jedna osoba kontaktowa
Partnerska kancelaria zajmuje się klasyfikacją, umowami i odpowiedzialnością razem z naszymi zespołami. Po stronie Galadrim masz jedną osobę kontaktową - i nikt nie musi rozstrzygać między dwoma wykonawcami.
Doświadczenie w środowiskach o wysokich wymaganiach
Nasze zespoły wdrażają produkcyjne systemy AI w ochronie zdrowia, bankowości, ubezpieczeniach, przemyśle i obronności - tam, gdzie wymogi dotyczące identyfikowalności i lokalizacji danych obowiązują od etapu projektowania. Nasi inżynierowie cyberbezpieczeństwa wdrażają środki, których wymaga rozporządzenie.
Zgodność, która nie zamraża Twojej roadmapy
Plan działania jest uporządkowany według terminów i realnej ekspozycji na ryzyko, a realizujemy go równolegle z Twoim developmentem. Środki techniczne dodajemy do istniejących systemów - nie musisz ich wyłączać.
[Realizacje]
Systemy AI wdrożone tam, gdzie wymagania wyprzedzają kod
Ochrona zdrowiaUrgo Médical
Wsparcie decyzji klinicznych, w którym każda odpowiedź podaje źródło
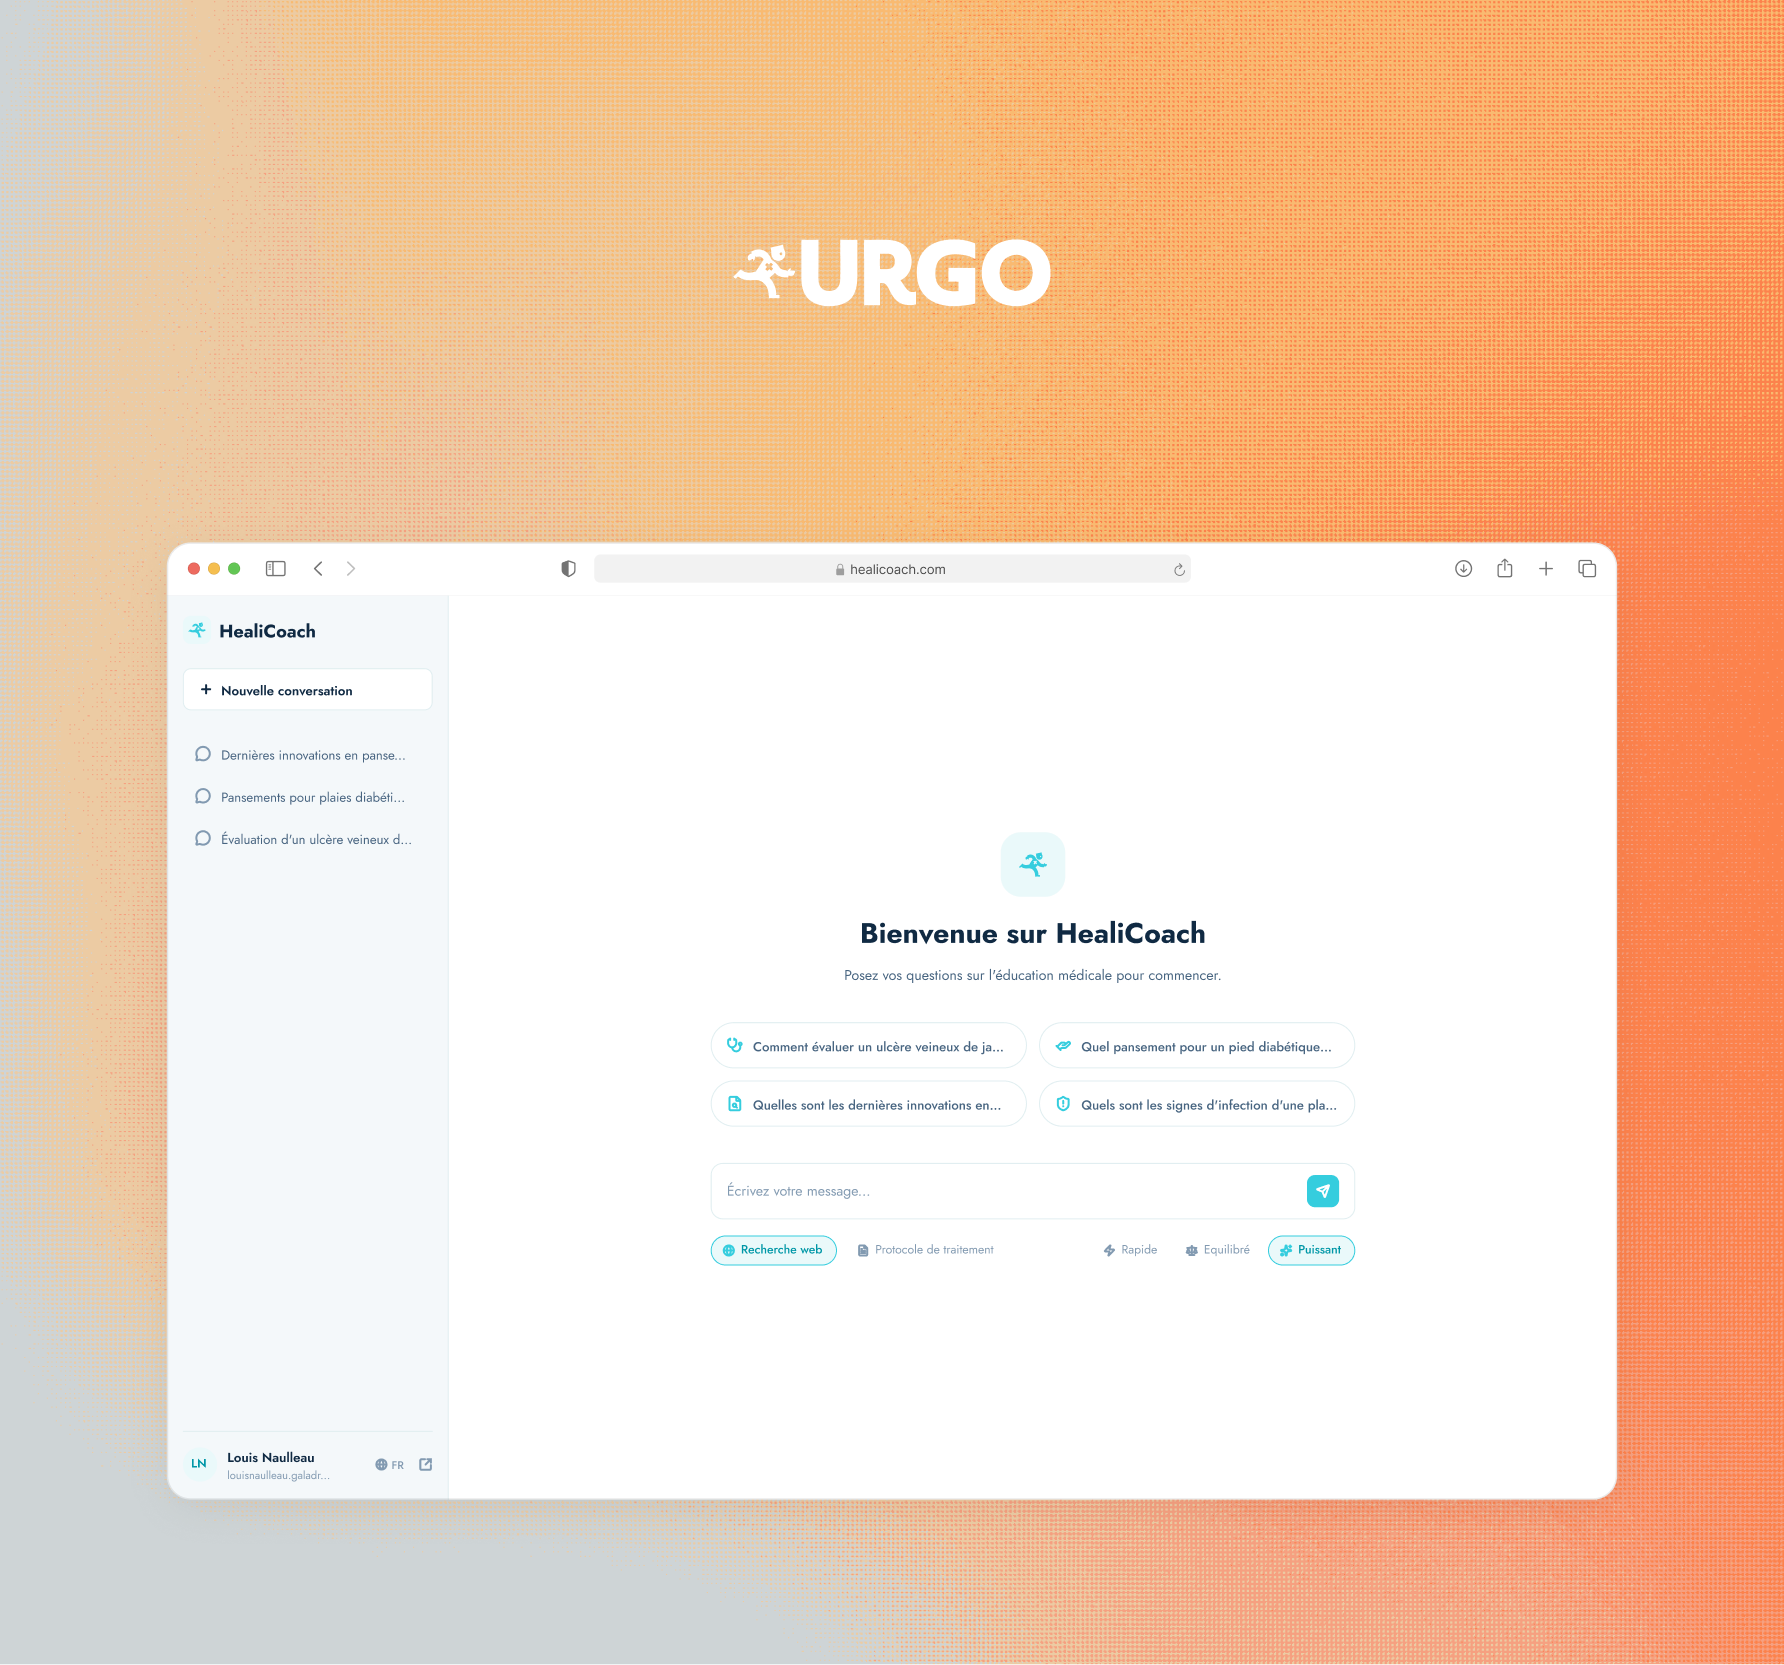
Urgo Médical, specjalista w leczeniu ran, chciał dać pielęgniarkom i pielęgniarzom narzędzie wspierające decyzje, oparte na własnej bazie wiedzy. Zbudowaliśmy Med-ed GPT - chatbota zintegrowanego z aplikacją Healico. Pomaga zidentyfikować ranę i dobrać sposób leczenia, a każda odpowiedź odsyła do źródła, z którego pochodzi. Wsparcie decyzji w ochronie zdrowia to jeden z najściślej regulowanych obszarów rozporządzenia - dlatego identyfikowalność źródeł i rolę personelu medycznego w procesie zaplanowaliśmy od samego początku.
160 000pielęgniarek i pielęgniarzy korzystających z narzędzia
300 000udokumentowanych ran
Nieruchomości komercyjneMercialys
Zasady zarządzania AI w spółce giełdowej - zanim ruszy wdrożenie
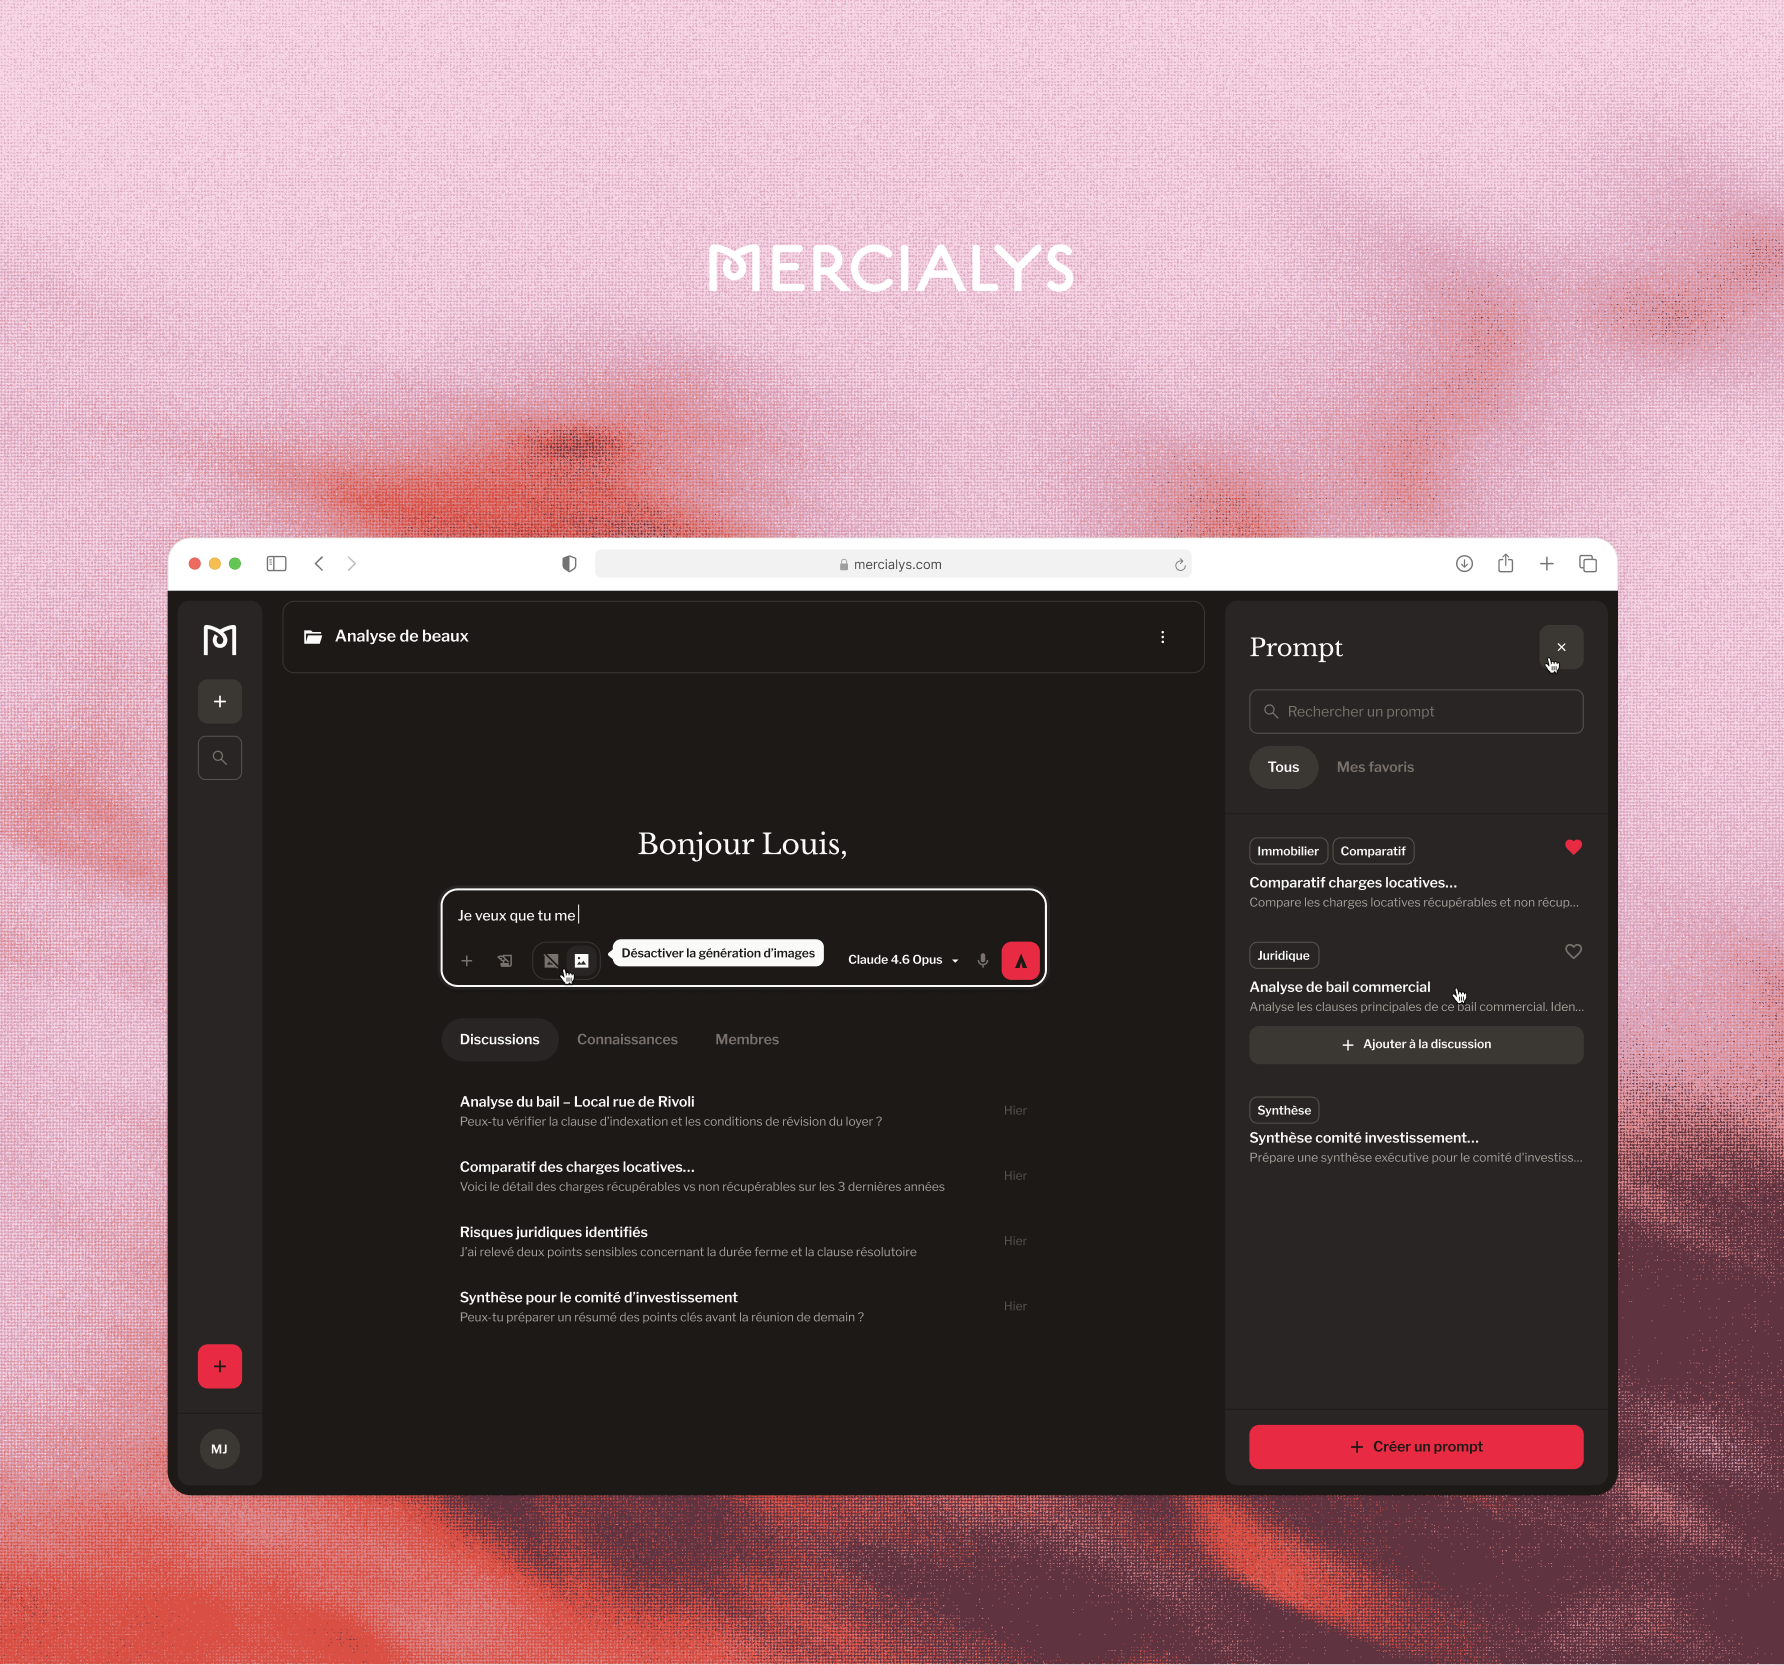
Spółka Mercialys chciała określić strategię AI bez mnożenia eksperymentów, z których nic nie wynika. Poprowadziliśmy cały proces od początku do końca: komitet sterujący, plan działania z priorytetami według zwrotu z inwestycji, a następnie wdrożenie czterech rozwiązań agentowych w sześć miesięcy - analizy umów, wewnętrznego chatbota, generowania memorandów inwestycyjnych i automatycznego monitoringu informacji. Powołany komitet to dokładnie ta struktura, której rozporządzenie oczekuje od podmiotu stosującego: miejsce, gdzie systemy są spisywane, zatwierdzane i poddawane przeglądom.
180użytkowników wewnętrznych
4agenty AI wdrożone w 6 miesięcy
ObronnośćDelia Strat · Ministerstwo Sił Zbrojnych Francji
Model językowy na danych, które nie mogą wyjść poza organizację
Delia Strat tworzy oprogramowanie dla sektora obronnego, w tym dla francuskiego Ministerstwa Sił Zbrojnych. Firma chciała dać analitykom wywiadu sposób na szybką analizę obszernych zbiorów dokumentów. Opracowaliśmy algorytm, który przekształca te dokumenty w grafy relacji, wykorzystując francuski model językowy open source hostowany we własnej infrastrukturze. Takie rozwiązanie proponujemy zawsze, gdy dane nie mogą opuścić kontrolowanego środowiska.
80 %oszczędności czasu analizy
7 mldparametrów modelu językowego
[Nasz zespół]
Kto zajmie się Twoją zgodnością
Projekt AI Act łączy trzy kompetencje: doradztwo, które spisuje i klasyfikuje systemy; inżynierię AI, która wdraża to, czego rozporządzenie wymaga od systemu; oraz infrastrukturę - gdy dane nie mogą opuścić UE.
Benjamin DrighèsPartner i CTO Data & AI
Były doradca ds. strategii we francuskim urzędzie nadzoru rynków finansowych (AMF) i inżynier Corps des Mines. Zna od środka organizacje, w których każdą decyzję trzeba umieć uzasadnić. W Galadrim rozstrzyga o wyborach architektonicznych w projektach AI.
Pierre-Antoine DornicHead of GenAI
Mapuje przypadki użycia AI w poszczególnych działach i ustala ich priorytety podczas warsztatów z zarządami - to samo ćwiczenie, od którego zaczyna się inwentaryzacja na potrzeby zgodności.
Lucien MaillardPrincipal AI Strategy Consultant
Ustala zakres projektów AI z kadrą zarządzającą klientów, razem z zespołami spisuje faktycznie działające systemy i ocenia, co da się zbudować na dostępnych danych.
Quentin MassonnatAI Team Lead
Projektuje architekturę systemów AI naszych klientów - łącznie z rejestrowaniem decyzji i punktem nadzoru człowieka - i prowadzi development aż do wdrożenia produkcyjnego.
Surya AmbroseHead of Engineering
Przez cztery i pół roku był Engineering Managerem w fintechu nadzorowanym przez francuski AMF. W Galadrim porządkuje praktyki inżynierskie: testy, identyfikowalność wdrożeń i dokumentację - czyli dokładnie to, z czego powstaje dokumentacja techniczna.
Côme LassaratInżynier AI i infrastruktury
Buduje fundamenty danych i architektury hostingowe - konektory, hurtownie danych, migracje - i wdraża modele hostowane we własnej infrastrukturze, gdy dane nie mogą opuścić UE.
Spisujemy Twoje systemy AI, klasyfikujemy je zgodnie z AI Act i prowadzimy ich dostosowanie do przepisów.
Najprawdopodobniej tak. Rozporządzenie obejmuje każdego dostawcę, podmiot stosujący, importera i dystrybutora systemów AI w UE. Dotyczy też organizacji spoza UE, jeśli wyniki działania ich systemów są wykorzystywane w Unii. Jeśli korzystasz z narzędzia do selekcji CV, scoringu, chatbota dla klientów, wewnętrznego copilota albo generatora treści - albo jeśli Twoje zespoły pracują z ChatGPT, Claude czy Mistral - jesteś podmiotem stosującym w rozumieniu rozporządzenia.
Zakazane praktyki i wymóg kompetencji w zakresie AI obowiązują od 2 lutego 2025 r., obowiązki dotyczące modeli AI ogólnego przeznaczenia - od 2 sierpnia 2025 r., a obowiązki przejrzystości z art. 50 - informowanie, że rozmówca jest maszyną, oznaczanie wygenerowanych treści, oznaczanie deepfake'ów - od 2 sierpnia 2026 r. Natomiast Digital Omnibus, który wszedł w życie 27 lipca 2026 r., przesunął obowiązki dla systemów wysokiego ryzyka z załącznika III na 2 grudnia 2027 r., a dla AI wbudowanej w produkt już objęty regulacjami - na 2 sierpnia 2028 r.
Zmienia kalendarz, ale nie ilość pracy. Pełna inwentaryzacja, klasyfikacja każdego systemu i uporządkowanie dokumentacji zajmują kilka miesięcy. Obie nowe daty są ostateczne: Parlament i Rada odrzuciły proponowany przez Komisję mechanizm, który uzależniał start obowiązków od publikacji norm zharmonizowanych. A obowiązki przejrzystości są wymagane już teraz.
Dostawca rozwija system AI i wprowadza go do obrotu. Podmiot stosujący korzysta z niego w ramach działalności zawodowej, ale go nie stworzył. Firma, która buduje produkt na API modelu, staje się z podmiotu stosującego dostawcą, gdy tylko zaczyna sprzedawać odrębny system pod własną nazwą. Ta klasyfikacja jest kluczowa - to od niej zależy zakres Twoich obowiązków.
Załącznik III wymienia osiem obszarów: biometria, infrastruktura krytyczna, edukacja i szkolenie zawodowe, zatrudnienie i zarządzanie pracownikami, dostęp do podstawowych usług - kredytów, ubezpieczeń, świadczeń socjalnych, służb ratunkowych - ściganie przestępstw, migracja i kontrola graniczna oraz sprawowanie wymiaru sprawiedliwości i procesy demokratyczne. System objęty załącznikiem III może zostać wyłączony z kategorii wysokiego ryzyka, ale taka ocena musi zostać uzasadniona i zarejestrowana w unijnej bazie danych.
W organizacji, która ma od dwóch do pięciu systemów wysokiego ryzyka, od ustalenia zakresu do udokumentowanej zgodności mija zwykle od czterech do siedmiu miesięcy. Czas się wydłuża, gdy wiele narzędzi działa bez wiedzy działu IT albo nie istnieje żadna mapa systemów. Tempo dopasowujemy do Twoich terminów.
Po stronie Galadrim masz jedną osobę kontaktową, która prowadzi cały projekt. Partnerska kancelaria zajmuje się klasyfikacją ról, umowami z Twoimi dostawcami i klientami, powiązaniem z RODO, prawami własności intelektualnej do wytworzonych treści i zasadami odpowiedzialności - w koordynacji z naszymi zespołami technicznymi. Nie musisz zarządzać dwoma wykonawcami.
Są trzy progi - w każdym przypadku obowiązuje wyższa z dwóch kwot: 35 mln euro lub 7% światowego obrotu za zakazane praktyki, 15 mln euro lub 3% za pozostałe naruszenia - w tym obowiązków przejrzystości - oraz 7,5 mln euro lub 1% za przekazanie organom nieprawdziwych informacji. Dla MŚP i małych spółek o średniej kapitalizacji przewidziano niższe progi.
Sam AI Act tego nie wymaga. Lokalizację danych regulują RODO i ewentualnie przepisy sektorowe. W praktyce temat pojawia się, gdy tylko zewnętrzny model przetwarza dane osobowe lub wrażliwe. W zależności od sytuacji anonimizujemy dane przed wysłaniem zapytania, hostujemy je w UE albo wdrażamy model open source we własnej infrastrukturze - tak zrobiliśmy dla francuskiego Ministerstwa Sił Zbrojnych.
[Kontakt]
Masz projekt?
Pracujemy z klientami każdego rodzaju, we wszystkich branżach. Niezależnie od tego, czy prowadzisz własną firmę, czy kierujesz dużą organizacją, dobierzemy zespół odpowiadający Twoim potrzebom.